
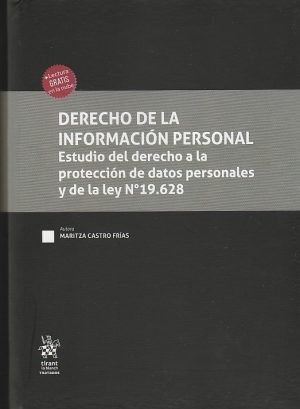
Derecho de la información personal, estudio del derecho a la protección de datos personales y de la Ley N° 19.628
$88.990
Autora: Maritza Castro Frias
Editorial: Tirant lo Blanch
Numero de Paginas: 708
Año de publicación: 2026
3 disponibles
La obra de Maritza Castro Frías se erige como una contr ibución rigurosa, oportuna y necesaria, que permite comprender las tensiones actuales y futuras entre tecnología, derecho y sociedad, ofreciendo a sus lectores no solo un análisis dogmático sólido, sino también herramientas prácticas para enfrentar los desafíos que ya están definiendo el presente y el futuro de la protección de los datos personales. Maritza Castro Frías logra balancear el análisis doméstico con un enfoque de principios universales.
Este libro adquiere un valor singular al ofrecer los principios y marcos analíticos necesarios para comprender y regular el tratamiento de los datos personales en el contexto de la inteligencia artificial, y en particular en el desarrollo de los modelos generativos de mayor poder, los denominados modelos fundacionales.
La obra permite comprender que el verdadero núcleo del debate jurídico no reside exclusivamente en la existencia de consentimiento, sino en la compatibilidad de fines, la legitimidad del tratamiento y la responsabilidad de quien toma las decisiones, elementos que resultan determinantes en contextos de entrenamiento algorítmico. En este sentido, el texto ofrece un marco conceptual robusto para abordar preguntas que hoy dominan la discusión global sobre el tratamiento continuado de los datos personales por el ente responsable, pero que rara vez se analizan con la profundidad dogmática que aquí se presenta.
Simón Ruan, abogado especialista en Tecnologías de la Información.
Licenciado bajo las leyes de los estados de Nueva York y Washington,
EE.UU., y Venezuela.
Índice
Prólogo 79
Prólogo de la autora 83
Introducción: el secretum iter 87
A. Algunos hitos del camino de la privacidad 87
1. La iniuria 88
Tipos de injurias en el Derecho Romano 89
La actio iniuriarum 89
2. Domum vi introire 90
Persecución del allanamiento de morada como crimen 90
El artículo 19 N°5 de la Constitución chilena 91
El delito de violación de morada 91
3. Le secret des lettres… 91
Los reclamos de la nación francesa en los cuadernos de Bailías 92
El decreto de 10 de agosto de 1790 93
El delito de violación de correspondencia en Chile actual 93
4. La autodeterminación informativa o Das Recht auf informationelle Seibstbestimmung 94
4.1 El contexto histórico de la sentencia del censo 95
Las tarjetas perforadas Hollerith y su uso por el régimen nazi 95
De una crisis de misiles a una crisis de desconfianza 95
La acción constitucional 96
4.2 El fallo 96
Importancia de la sentencia 97
5. La libertad informática en la Constitución española 97
5.1 Texto constitucional español 97
5.2 La sentencia 292/2000 98
5.2.1 Para la doctrina judicial española, el derecho a la intimidad no es suficiente para proteger los datos personales respecto del uso de la información 98
5.2.2 Concepto de Libertad informática 99
Objetivo común de la libertad informática y del derecho a la intimidad 99
5.2.3 Las distintas funciones del derecho a la intimidad y del derecho a la protección de datos 99
5.2.4 Objeto del derecho a la protección de datos 99
5.2.5 Contenidos del derecho a la intimidad y del derecho a la protección de datos 100
5.2.6 Régimen jurídico comparado 100
5.2.7 Límites de la libertad informática 100
5.2.8 El aporte español al Derecho de la información personal 100
6. La consagración de la autodeterminación en materia informativa en la Unión Europea en el año 2009 101
B. La privacidad 102
1. Concepto 102
2. Delitos contra la privacidad 103
La revelación de secretos 104
Artículo 246. Revelación de secretos conocidos en razón de su cargo 104
Artículo 246 bis. Revelación de hechos ventilados en un procedimiento judicial o administrativo sancionatorio en el cual se intervenido bajo un deber de reserva 104
Artículo 247. Revelación de secretos de un particular conocidos en razón de su cargo 105
Artículo 247 bis. Uso indebido del secreto o información concreta reservada que se conozca en razón del cargo y por el cual obtiene un beneficio económico para sí o para un tercero 105
3. Delitos informáticos que podrían ser además delitos contra la privacidad 105
Relación de la protección de la privacidad con la seguridad pública: interrupción del normal funcionamiento de un servicio de utilidad pública 106
C. Teoría general del dato 106
1. Información 106
2. Dato 107
2.1 Un par de aproximaciones conceptuales 107
Acepción general 107
Acepción vinculada al tratamiento computacional 107
2.2 Clasificación de los datos desde las leyes N°19.628, N°21.459 y N°21.663 107
1. Datos informáticos y datos no informáticos 108
a) Dato informático 108
b) Dato no informático 109
2. Activos informáticos y datos que no son activos informáticos 109
a) Activo informático 109
i. Concepto 109
ii. Características 110
b) Activo no informático 110
3. Datos actuales (vigentes o no caducos) y datos caducos 110
4. Dato estadístico y dato no estadístico 111
5. Dato personal y dato no personal 111
6. Dato personal y dato de un (o una) causante 112
6.1. ¿Se heredan los datos personales? 112
6.2 Derechos de los herederos respecto de los datos del (o de la) causante 112
Forma de ejercer los derechos del (o de la) causante 112
Derechos de acceso, rectificación y supresión de datos del/de la causante por parte de los herederos 112
Los demás derechos 113
Relación entre la privacidad y la honra con los datos del (o de la) causante 113
7. Activo persomático 113
2.3. Relaciones entre las tipologías 114
Relación de género a especie 114
Compatibilidad entre tipologías 114
Pluralidad de estatutos aplicables 114
Incompatibilidad entre dato estadístico y dato personal 115
Incompatibilidad entre dato estadístico y dato del (o de la) causante 115
3. Base de datos 116
3.1. Concepto 116
3.2. Tipos de bases de datos 117
3.2.1. Bases de datos según la naturaleza de su responsable 117
a) Registros públicos 117
Tipos de registros públicos 118
Registro público de libre acceso 118
Registro público de acceso restringido 118
¿Qué norma dispone si un registro público es fuente de acceso público o de acceso restringido? 119
La necesidad de llave de entrada 119
b) Bases de datos a cargo de privados 119
3.2.2 Bases de datos según si se puede acceder lícitamente a ellas por cualquiera, o no 120
a) Fuentes de acceso público 120
b) Fuentes de acceso restringido 120
3.2.3 Bases de datos asociados a una persona natural identificable o no 120
a) Bases de datos personales 120
b) Bases de datos estadísticos 121
D. Teoría del dato personal 121
1. Concepto de dato personal 121
1.1. ¿Qué se entiende por persona natural? 121
¿Qué es una persona identificada? 122
¿Qué es una persona identificable? 122
¿Desde qué punto de vista se aprecia el carácter de “identificable” del/de la titular? 122
Identificación directa 123
Identificación indirecta 123
El cruce de datos y los silogismos de identificación 123
1.2. Efectos del fin de la existencia de la persona en los datos personales 124
1. El dato personal pasa a ser dato del/de la causante 125
2. Respecto de los datos del/de la causante, los herederos pueden ejercer los derechos que reconoce la ley N°19.628 125
2.1. Regla general 125
2.2. Posibilidad de la ley y/o del/de la titular de limitar los derechos de acceso, rectificación y supresión respecto de los herederos 125
2. Características del dato personal 126
1. El dato personal está permanentemente sujeto a caducidad 126
2. El dato personal puede transformarse en estadístico 126
3. Muchas normativas están llamadas a regular su tratamiento 127
4. El dato personal deja de ser tal con la muerte de su titular 127
5. El dato personal puede clasificarse en base a múltiples criterios 127
3. Clasificaciones de los datos personales 127
3.1 Según la ley que los regula 128
3.1.1 Datos personales regulados expresamente por ley N°19.628 128
3.1.2 Datos personales regulados por otras leyes 128
3.2. Clasificaciones de acuerdo con la nomenclatura de la ley N°19.628 128
3.2.1 Situación con texto vigente hasta 1 de diciembre de 2026 128
3.2.2 Situación conforme a los párrafos del nuevo título II de la ley N°19.628 y su actual título III 129
3.2.2.1 T de datos en general 129
3.2.2.2 T de datos sensibles 129
3.2.2.3 T de categorías especiales de datos personales 129
3.2.2.4 T de datos relativos a deudas 130
3.3. Criterios de clasificación extraídos del texto legal 130
3.4. Clasificaciones en base a criterios objetivos 130
3.4.1. Según si su titular ha hecho manifiestamente público el dato personal 131
3.4.1.1. Tipos de datos 131
a) Datos personales que el/la titular ha hecho manifiestamente públicos 131
b) Datos personales que el/la titular no ha hecho manifiestamente públicos 131
3.4.1.2. Importancia de la clasificación 132
a) Deber de confidencialidad del/de la responsable 132
b) Licitud del T del dato 132
3.4.1.3. Crítica 133
3.4.2. Según si el dato se refiere a características físicas o morales de la persona, o a hechos o circunstancias de la vida privada e intimidad, o no 133
3.4.2.1. Tipos de datos 133
a) Datos personales no sensibles 133
b) Datos personales sensibles 134
3.4.2.2. Los datos sensibles 134
i. Concepto 134
ii. Características del dato sensible 136
iii. Tipos de datos sensibles 137
iv. Normativa aplicable a los tipos de datos sensibles, en base a la ley N°19.628 139
v. Importancia de la noción de dato sensible 140
3.4.3. Si los datos son relativos a obligaciones de carácter económico, financiero, bancario o comercial (deudas), o no 140
a) Datos personales referidos a deudas 141
b) Datos personales no referidos a deudas 141
3.4.4. Si se trata de datos referidos a la situación económica del/de la titular o no 141
3.4.4.1. Tipos de datos 141
Datos referidos a la situación socioeconómica 141
3.4.4.2. Importancia de la clasificación 141
3.4.5. Según si son relativos a la ubicación de la persona o no 142
3.4.5.1 Tipos de datos 142
a) Datos personales de geolocalización 142
b) Datos personales que no son de geolocalización 142
3.4.5.2. La geolocalización y las libertades del artículo 19 N°4 y N°7 de la Constitución 143
3.4.6. Si el dato personal se refiere a cierto tipo de infracciones o no 144
3.4.6.1. Tipos de datos 144
3.4.6.2. T de datos relativos a infracciones por parte del sector privado 144
3.4.6.3. Naturaleza sensible del dato relativo a infracciones 145
3.4.6.4. Normativa sectorial a fin de determinar el T 145
3.5. Clasificaciones en base a criterios subjetivos 145
1. Según la edad de la persona cuyo dato se trata 145
1.1. Si es mayor o menor de 18 años 145
a) Datos de menores de 18 años de edad 146
b) Datos de mayores de 18 años de edad 146
1.2. Según la edad del niño, niña o adolescente (NNA) 146
a) Datos de niños y niñas 146
b) Datos de adolescentes más jóvenes 146
c) Datos de adolescentes mayores de 16 años 146
Crítica 147
Armonía de la regla de los 16 años con el Reglamento General de Protección de Datos (“RGPD”) 148
El T de los datos del (o de la) adolescente 148
2. Según la entidad del responsable del tratamiento 149
2.1. Si el responsable es de naturaleza pública o privada 149
a) Datos tratados por órganos públicos 149
b) Datos tratados por responsables privados 150
2.2. Según el tipo de órgano público que trata el dato 150
a) Datos tratados por responsables públicos no constitucionales 150
b) Datos tratados por responsables constitucionales 150
2.3. Según el tipo de responsable constitucional 150
a) Dato personal tratado por un responsable constitucional más privilegiado 151
b) Dato personal tratado por un responsable constitucional menos privilegiado 151
Supuesto contrapeso 151
3.6. Clasificación en base a un criterio teleológico 152
a) Datos tratados con fines nobles y exclusivamente para atender fines de interés público 152
Presunción de interés legítimo 152
Naturaleza de la presunción 153
Relevancia de que se establezca una presunción simplemente legal 153
Licitud del T 153
b) Datos tratados con fines nobles que no atienden fines de interés público en forma exclusiva 153
Instituciones del nuevo texto de la ley N°19.628 donde se hace referencia a este tipo de datos 154
Críticas 154
3.7. Clasificaciones que mezclan distintos criterios 156
3.7.1. Según el tipo de Responsable y materia sobre que versa el dato sensible 156
a) Datos sensibles sujetos al régimen general de T por parte de órganos públicos 156
b) Datos sensibles sujetos a regímenes especiales, tratados por órganos públicos 156
3.7.2. Según si se trata o no de un dato sensible de un adolescente menor de 16 156
a) Datos sensibles de adolescentes menores de 16 157
b) Datos no sensibles de adolescentes menores de 16 157
¿Qué se entiende por adulto? 157
3.8. Tabla panorámica de los distintos tipos de datos personales 157
Primera parte
El derecho de la información personal y la libertad fundamental denominada “derecho a la protección de los datos personales”
Capítulo I.
El Derecho de la información personal 163
1. Hacia una conceptualización del Derecho de la información personal 163
1.1 El Derecho desde un punto de vista objetivo 163
1.2 El Derecho de la información 163
1.3 Derecho de la información personal (o derecho de los datos personales) 163
1.4 El Derecho de protección de datos personales 164
1.5 Derecho de tratamiento de datos personales 165
2. Antecedentes 166
3. Contenido del Derecho de la información personal 166
4. Clasificaciones 166
5. Características del Derecho de la información personal (DIP) 167
a) Es derecho interno 167
b) Es derecho privado 167
La libertad denominada autodeterminación informativa es un derecho privado 168
c) Es derecho en rápido desarrollo 168
d) Es derecho globalizado 168
e) Es derecho disperso 169
6. Derecho de la información personal (DIP) y sus relaciones con otras ramas del Derecho 169
a) DIP y Derecho constitucional 169
b) DIP y Derecho administrativo 170
c) DIP y Derecho penal 170
d) DIP y Derecho internacional público 171
e) DIP y Derecho internacional privado 171
f) DIP y Derecho civil 171
g) DIP y Derecho del trabajo 172
7. El Derecho de la información personal y otras disciplinas 172
a) DIP e informática 172
b) DIP y moral 173
c) DIP y sociología 174
d) DIP y economía 174
e) DIP y ciberseguridad 175
Algunos aspectos de la ley N°21.663, sobre ciberseguridad que inciden en la protección de datos personales 175
Ciberseguridad y sus elementos básicos 175
Principios de seguridad informática y de privacidad y seguridad por defecto y desde el diseño 175
Sistema de gestión de seguridad de la información 176
Agencia nacional de ciberseguridad 176
Deber de velar por la coherencia normativa 176
Incidentes de ciberseguridad relacionados con datos personales 176
Taxonomía de incidentes de ciberseguridad 177
Capítulo II.
Principales fuentes formales del Derecho de la información personal 179
a) La Constitución 179
b) La ley 179
1. Ley N°19.628 o ley de base 179
2. Leyes sectoriales 180
2.1. Artículo 3° del D.L. N°2.306, de 1978, de Defensa Nacional, que dicta normas sobre reclutamiento y movilización de las Fuerzas Armadas: 181
2.2. El Artículo 101 del Código Sanitario 181
2.3. El D.F.L. N°1, de Salud, de 2005, publicado en el Diario Oficial el 24 de abril de 2006 182
Potestad de decretar la alerta sanitaria 182
Potestad para tratar datos con fines estadísticos y mantener registros o bancos de datos respeto de materias de su competencia 183
2.4. La ley N°21.016 183
2.5. Otras normas de rango legal 183
c) Los tratados internacionales 184
1. La convención americana sobre los derechos humanos (D.O. 5 de enero de 1991) 184
2. El acuerdo de asociación entre la Comunidad Europea y Chile (D.O. 1 de febrero de 2003) 185
3. El convenio de Budapest (D.O. 28 de agosto de 2017). 185
4. El acuerdo entre el Gobierno de Chile y el Gobierno de los Estados Unidos de América en materia de incremento de la cooperación en la prevención y combate del delito grave (D.O. 4 de enero de 2018) 186
d) Los reglamentos 187
1. Reglamento para la comunicación o cesión de datos personales entre organismos públicos y con personas u organismos privados y para regular los procedimientos de anonimización de los datos personales, especialmente los sensibles 187
Plazo para dictar este reglamento 188
2. Reglamento relativo a los modelos de prevención de infracciones 188
Plazo para la dictación de este reglamento 189
e) Las instrucciones generales de los organismos administrativos con competencia para dictarlas 189
1. Concepto 189
2. Tipos de instrucciones generales 190
3. Instrucciones que debe dictar la Agencia 190
3.1 Instrucción sobre costos directos en caso de ejercicio del derecho de acceso y de portabilidad más de una vez en el trimestre 190
3.2 Instrucción general con estándares y medidas para cumplir con los deberes de transparencia activa y de seguridad del responsable 190
3.3 Instrucciones o normas de carácter general sujetas a coordinación regulatoria 191
4. Consecuencias jurídicas en caso de incumplimiento de las instrucciones generales impartidas por la Agencia 191
f) La jurisprudencia administrativa, judicial y doctrinaria 191
1. Jurisprudencia administrativa 192
2. Jurisprudencia judicial 193
3. Jurisprudencia doctrinaria 193
3.1 Tratadistas 193
3.2 El Derecho extranjero 193
3.2.1 Normas de efectos particulares 193
3.2.2 Normas de efectos generales 194
a) Europa 194
b) Estados Unidos de Norteamérica 195
c) Taiwán 196
d) China 196
Capítulo III.
Teoría del derecho a la protección de los datos personales 199
1. Concepto 199
2. Sinonimia 199
3. Relación del derecho a la protección de datos personales con la “libertad informática” 199
4. Naturaleza del derecho a la protección de datos personales 200
4.1 Es una libertad 200
Es una libertad distinta a la privacidad 201
Derecho comparado 201
Es una libertad en la esfera privada 201
4.2 Es un derecho privado extrapatrimonial del tipo “derecho de la personalidad”
Derecho subjetivo privado y extrapatrimonial con sujeto pasivo universal 202
Los derechos de la personalidad desde una perspectiva ius-privatista 203
Consecuencias patrimoniales por la violación del derecho a la autodeterminación informativa 204
Los derechos de la personalidad desde una perspectiva constitucional 205
5. Características del derecho a la protección de los datos personales 205
a) Es un derecho absoluto (de sujeto pasivo universal) 205
b) Es un derecho originario 205
c) Es un derecho intransmisible e intransferible o personalísimo 206
Derechos de los herederos en el caso de datos del/de la causante 206
d) Es un derecho puro y simple 207
e) Es un derecho imprescriptible 207
6. Objeto o contenido del derecho a la protección de los datos personales 207
6.1 Libertad de revelar o no la información personal 208
Antecedentes 208
Concepto 209
Atributo compartido con el derecho a la privacidad 209
Caso del dato sensible 209
6.2 Haz de facultades que impone deberes jurídicos a terceros 210
El habeas data: la garantía del haz de facultades 210
Capítulo IV.
El derecho a la protección de los datos personales en la Constitución chilena y principios de su protección 211
1. Historia de la consagración constitucional del derecho a la protección de los datos personales 211
2. Consagración constitucional del derecho a la protección de datos personales 212
2.1 Protección de la privacidad, la honra y los datos personales 212
2.2 El tratamiento y protección de los datos personales se efectuará en la forma y condiciones que determine la ley 213
2.3 Coordinación entre la libertad en materia informativa y la protección legal de los datos 214
3. Garantías constitucionales en pro del derecho a la protección de datos personales 214
3.1 Conceptos previos 214
Garantía 214
Garantía constitucional 214
Tipos de garantías constitucionales 214
3.2 Las garantías constitucionales del derecho a la protección de los datos personales 215
3.2.1 Garantías generales 215
3.2.1.1. La prohibición de afectar los derechos en su esencia 215
La esencia de los derechos 216
Todos los derechos del artículo 19 de la Constitución tienen una esencia 216
Deber de no afectar los derechos en su esencia 216
Un derecho se entiende afectado en su esencia cuando se hace imposible ejercerlo 216
Estándar judicial de constitucionalidad de las limitaciones a un derecho fundamental 217
3.2.1.2 El recurso de protección 217
3.2.1.3 Acciones innominadas en virtud de derecho a la acción 218
3.2.2 Garantía específica 218
Doble dimensión de la garantía específica 218
Capítulo V.
Interpretación del Derecho de protección de datos personales 219
1. La interpretación 219
2. Concepto de “Principios” 219
3. Principios aplicables a la interpretación de la libertad informativa y sus garantías en el texto constitucional 220
Criterios matrices 220
Claves interpretativas 221
Artículos representativos del ethos y telos constitucional 221
La igualdad ante la ley 222
La diferencia entre los grupos debe justificar el trato desigual 223
Transgresión al principio de igualdad 223
Examen de proporcionalidad 223
La garantía del art. 19 N°26 224
Las normas de interpretación de la ley 224
4. Principios aplicables a la interpretación de normas legales 225
4.1 Determinar si la interpretación afecta a la libertad individual en materia de información 225
4.2 Establecer si la interpretación se refiere a la protección o tratamiento de datos personales 225
Principio de la continuidad en la protección de datos personales 225
Principios que regulan en T de datos personales 226
5. Principios aplicables a la interpretación de otras normas 226
Segunda parte
La ley N°19.628
Capítulo VI.
Aspectos generales de la ley N°19.628 229
1. Aspectos generales de la ley N°19.628 229
1.1 El nombre de la ley N°19.628 229
Sobre la errada referencia a la vida privada 229
Corrección a partir de diciembre de 2026 230
1.2 El modelo del nuevo texto 230
1.3 Estructuras 230
1.3.1 Estructura de la ley N°19.628 hasta la entrada en vigencia de la ley N°21.719 230
1.3.2 Texto conforme las modificaciones introducidas por la ley N°21.719 231
1.3.3 Comparación básica de la estructura de la ley N°19.628 232
1.4. Características de la ley N°19.628 232
1.4.1 Supletoriedad 233
Relación entre la ley de base y las leyes sectoriales 233
1.4.2 Carácter reglamentario 233
1.4.3 Creación de multiplicidad de estatutos 233
1.4.4 Técnica legislativa innecesariamente compleja 234
1.4.5 Disparidad sustantiva 234
1.4.6 Delegación a normas de rango inferior en materias de reserva legal 234
1.5 Principales innovaciones del NTL 235
Cambios implícitos y dudas respecto de su adecuación al principio de igualdad 235
2. El título preliminar de la ley N°19.628 236
2.1 Texto inmediatamente anterior a la entrada en vigor de las modificaciones de la ley N°21.719 236
2.2 Texto desde la entrada en vigor de las modificaciones de la ley N°21.719 236
2.3 Nombre del título preliminar 236
3. Objeto de la ley 237
3.1 Comparación de textos 237
4. Ámbito de aplicación 237
4.1 Ámbito de aplicación material 237
4.1.1 El T de datos debe respetar los derechos y libertades de las personas 237
¿Respeto a derechos originarios y derivados? 238
4.1.2 Tratamientos no regulados por la ley N°19.628 238
4.1.2.1 T de datos en ejercicio de las libertades de emitir opinión e informar 238
¿Se exceptúa el T de datos personales en redes sociales? 239
T de datos por parte de los medios de comunicación social regido por la ley N°19.628 240
4.1.2.2 T de datos realizado por personas naturales en sus actividades personales 240
Derecho comparado 240
4.1.3 Comparación de textos de la ley N°19.628 en lo referente al ámbito de aplicación material 241
4.1.3.1 Ámbito de aplicación material en el texto previo a la vigencia de la reforma de la ley N°21.719 241
4.2 Ámbito de aplicación territorial 242
El control de comportamiento de una persona natural 242
4.3 Otras disposiciones del título preliminar anterior a la ley N°21.719 243
4.3.1 Derecho a tratar datos personales 243
4.3.2 Deberes de información especiales en la recolección de datos personales en encuestas e instrumentos semejantes 243
4.3.3 Derecho de oposición especial 244
Capítulo VII
El sistema conceptual de la ley N°19.628 245
1. Generalidades de las definiciones del nuevo artículo 2° 245
2. Conceptos fundamentales no definidos por la ley 245
3. Términos adicionales para facilitar el análisis de las disposiciones 245
4. El sistema conceptual de la ley N°19.628 246
4.1 El texto inmediatamente anterior a la reforma de la ley N°21.719 246
4.2 Grupos conceptuales 246
4.3 Los cambios 246
4.4 Primer grupo conceptual: sujetos 247
4.4.1 El/la titular 248
4.4.2 El/la responsable 248
4.4.2.1 Concepto 249
4.4.2.2 ¿Cómo se tratan los datos personales por un/a responsable? 249
4.4.2.3 Tipos de responsables de datos 249
4.4.2.3.1 Según si es una persona jurídica de derecho público o una de derecho privado 249
A. Responsable privado 250
Concepto 250
Tipos 250
1. Según si tratan datos de salud o perfil biológicos o no 250
2. Según si tratan datos en forma exclusiva para ciertos fines 250
3. Según si son empresas de menor tamaño, o no 251
4. Según si está relacionado con NNA, o no 252
B. Responsable público 253
Concepto 253
Tipos de responsables públicos 253
Tipos de responsables constitucionales 254
i. Responsables constitucionales más privilegiados 254
ii. Responsables constitucionales menos privilegiados 255
4.4.2.3.2 Según si trata los datos directamente o a través de terceros 255
4.4.3 El/la tercero/a mandatario/a o encargado/a 256
4.4.4 Los organismos públicos 256
4.4.5 La Agencia 256
4.4.6 Sujeto no definido: tercero que tiene intereses legítimos para cuya satisfacción es necesario el T 256
Vulneración de los derechos y libertades del/de la titular 256
4.5 Segundo grupo conceptual: libertades y derechos del/de la titular 257
4.5.1 Libertad de dar su consentimiento al T de sus datos personales 257
4.5.2 Derechos PROSA 257
4.6 Tercer grupo conceptual: facultades del/de la responsable 258
4.6.1 Conceptos de comunicación y de cesión de datos personales 258
4.6.1.1 Relación entre comunicación y cesión de datos personales 258
Exclusión 258
4.6.1.2 Clasificaciones de las cesiones 259
1. Según si la cesión se hace con el consentimiento del/de la titular o no 259
2. Si el responsable transmisor de datos es un órgano público (dentro de los cuales también están los responsables constitucionales) o no 260
3. Si el/la responsable cede todos los datos personales que trata o sólo algunos de ellos 260
4. Si la cesión se refiere a datos sensibles relativos a la salud o al perfil biológico, o no 260
4.6.1.3 Clasificaciones de las comunicaciones y cesiones públicas de datos personales 261
4.6.1.3.1 Comunicaciones o cesiones públicas generales 261
4.6.1.3.1.1 Comunicaciones o cesiones públicas a órganos públicos 261
4.6.1.3.1.2 Comunicaciones o cesiones públicas a privados 262
4.6.1.3.2 Comunicaciones o cesiones de datos sensibles para finalidades especiales 263
4.6.1.3.3 Comunicaciones o cesiones públicas de datos relativos a infracciones 263
4.6.2 Facultad no definida por la ley: la transferencia internacional de datos personales (“TIDP”) 264
Concepto 264
4.7 Intereses no definidos, ¿segundo grupo conceptual? 265
4.7.1 Interés legítimo 265
Concepto 265
Tipos de intereses legítimos 265
Estrecha relación entre interés y derecho subjetivo 265
Referencias a los intereses legítimos en el nuevo texto de la ley N°19.628 266
a) El interés legítimo en el derecho de acceso (letra e) del nuevo artículo 5) 266
b) El interés legítimo que habilita acreditar motivos legítimos imperiosos y anular el derecho de oposición (letra a) del nuevo artículo 8) 266
c) El interés legítimo como causal de licitud del T sin consentimiento del/de la titular (letra “d” del nuevo artículo 13); 267
d) El interés legítimo como información que debe proporcionar el responsable (letra d) nuevo artículo 14 ter) 268
e) Caso del T de un dato sensible puro y simple que se basa en el interés legítimo realizado por una persona jurídica de derecho público o derecho privado sin fines de lucro 268
f) Presunción de interés legítimo 269
Conveniencia de que el/la responsable sea el/la primer/a evaluador/a de la existencia de intereses legítimos 269
4.7.2 Motivos legítimos imperiosos (MLI) 270
4.7.2.1 Concepto 270
Necesidad de ponderación 271
4.7.2.2 Tipos de MLI 271
a) Motivos legítimos imperiosos prevalecientes 271
El MLI contencioso 271
b) Motivos legítimos imperiosos no prevalecientes 272
4.8 Cuarto y quinto grupos conceptuales: acciones 272
4.8.1 Cuarto grupo conceptual: acciones sobre todo tipo de datos 272
4.8.2 Quinto grupo conceptual: acciones sobre datos personales 273
4.8.2.1 El tratamiento de datos 274
Concepto 274
Tipos de tratamiento de datos personales 274
1. Según si el T es automático o no 274
2. Según el riesgo para los derechos de los titulares 276
3. Según la necesidad de consentimiento del/de la titular 276
4. Según haya o no recolección de datos personales biosanitarios 277
4.8.2.2 La elaboración de perfiles 277
4.8.2.3 La anonimización 277
4.8.2.4 La seudonimización 278
Requisitos de la información adicional 278
¿El dato seudonimizado es un dato personal? 278
4.8.2.5 La desidentificación 280
Diferencia entre desidentificación y anonimización 280
4.8.2.6 La reidentificación 280
4.9 Sexto grupo conceptual: datos 281
El dato actual 281
Binomios lógicos 281
4.10 Séptimo grupo conceptual: bases de datos 282
Binomios conceptuales 283
1. Bases de datos personales y bases de datos estadísticos 283
a) Bases de datos personales 283
b) Base de datos estadísticos 283
2. Fuentes de acceso público y fuentes de acceso restringido 284
Error lógico en la definición 284
a) Fuente de acceso público 284
b) Fuente de acceso restringido 284
Importancia de la clasificación 284
3. El Registro nacional de sanciones y cumplimiento 285
Anotaciones 285
Publicidad de las anotaciones del RNSC 285
Naturaleza del registro 286
Capítulo VIII
Principios que regulan el tratamiento de los datos personales 287
1. Concepto 287
2. Antecedentes 287
2.1 La ley N°20.575 288
2.2 Artículo 5 del RGPD 288
2.2.1 Explicaciones de la Agencia española de protección de datos 289
2.2.1.1 Principio de “licitud, transparencia y lealtad” 289
2.2.1.2 Principio de “finalidad” 289
2.2.1.3 Principio de “minimización de datos” 289
2.2.1.4 Principio de “exactitud” 290
2.2.1.5 Principio de “limitación del plazo de conservación” 290
2.2.1.6 Principio de “seguridad” (“integridad y confidencialidad” en el RGPD) 290
2.2.1.7 Principio de “responsabilidad activa” o “responsabilidad demostrada” 290
2.3. La Constitución y la ley N°18.575 290
3. Los principios del T de datos personales conforme al NTL 291
4. Importancia de los principios 291
5. Contrapartida de los deberes: derechos subjetivos derivados de sujeto activo universal 291
6. Clasificaciones de los principios 292
6.1 Principios según la posibilidad de regulación administrativa 292
6.1.1 Principios no sujetos a desarrollo administrativo 292
6.1.2 Principios sujetos a desarrollo administrativo 293
6.2 Principios según el tipo de dato 293
6.2.1 Principios aplicables exclusivamente al T de datos relativos a deudas señaladas en el título III de la ley N°19.628 293
6.2.2 Principios aplicables al T de todo tipo de datos 293
6.3 Principios según el tipo de responsable 294
6.3.1 Principios aplicables a todos los responsables 294
Comparación entre los principios según el RGPD y los aplicables a todos los responsables de acuerdo con el nuevo texto de la ley N°19.628 294
6.3.2 Principios aplicables sólo a los responsables públicos 294
La aplicación de los principios de una subfunción estatal a todos los órganos estatales 295
A. Principios de licitud y lealtad 295
Principio de licitud 296
Principio de lealtad 296
B. Principio de finalidad 296
1. El principio de finalidad en el T de datos personales relativos a deudas 296
2. El principio de finalidad en el T de los demás datos 297
2.1. Los fines específicos, explícitos y lícitos 297
2.1.1 Recolección de datos 297
2.1.2 Tratamiento de datos 297
2.2 Licitud del tratamiento de datos personales con fines distintos a los señalados en la recolección 297
a) El Tratamiento es para fines compatibles con los autorizados originalmente; 298
¿Qué se entiende por fin compatible? 298
Los fines de archivo en interés público, fines de investigación científica e histórica y fines estadísticos como fines compatibles 299
Construcción jurisprudencial y artículo 19 N°26 de la C.P.R. 299
b) Existe una relación contractual o precontractual entre el/la titular y el responsable que justifique el T con fines distintos a los informados 299
c) Que el/la titular otorgue nuevamente su consentimiento 300
d) Cuando lo disponga la ley 300
3. La finalidad como principio eje de la recolección y T de datos personales 300
C. Principio de proporcionalidad 300
“Minimización de datos” 301
“Limitación del plazo de conservación” 301
Conservación de los datos sólo por el tiempo que sea necesario para cumplir los fines del T 301
Deber de suprimir o analizar los datos personales sujeto a un plazo 301
Conservación de los datos por un tiempo mayor al necesario para cumplir los fines del T 302
D. Principio de calidad 302
Datos personales de calidad 302
Estándar de calidad de los datos 302
Calidad en dos dimensiones 302
Ampliación del espectro de la exactitud del dato en relación con el estándar europeo 302
E. Principio de responsabilidad 303
Establecimiento de sujeto pasivo 303
Omisión del deber de demostrar la responsabilidad 303
F. Principio de seguridad 303
Estándares adecuados de seguridad 303
Requisitos de las medidas de seguridad 304
Omisión del deber de análisis de los riesgos contra la integridad, disponibilidad y confidencialidad 304
Posibilidad de regulación administrativa 304
G. Principio de transparencia e información 304
Obligaciones de transparencia e información del/de la responsable 304
Posibilidad de regulación administrativa 305
H. Principio de confidencialidad 306
1. Obligaciones que genera el deber de confidencialidad 306
1.1 Obligación de confidencialidad 306
Sujetos pasivos 306
Personas que tienen acceso a los datos personales 306
Ámbito material 306
1.2 Obligación de establecer controles y medidas de secreto o confidencialidad 306
Sujeto pasivo 306
Ámbito material 307
Duración de los controles y medidas de secreto o confidencialidad 307
2. Coordinación normativa 307
Capítulo IX.
De los derechos del titular de datos personales 309
1. El título I anterior a la vigencia de la ley N°21.719 309
2. Visión global del título I que rige a contar de la vigencia de la ley N°21.719 309
3. Derechos del/de la titular de datos 310
3.1 Recapitulación 310
3.2 Antecedentes de los derechos PROSA 310
3.3 Los derechos que confiere el nuevo texto de la ley N°19.628 311
3.3.1 Forma de ejercer los derechos del/de la titular 311
3.3.2 ¿La enumeración del inciso primero del artículo 4° es taxativa o meramente enunciativa? 312
3.3.3 Derechos que se reconocen al/a la titular en otros artículos del nuevo texto de la ley N°19.628 312
3.3.4 ¿La persona natural puede ejercer otras acciones además de las conferidas en la ley N°19.628? 313
3.4 Características de los derechos del/de la titular que confiere el nuevo texto de la ley N°19.628 313
a) Se ejercen sobre datos personales 313
b) Son derechos personales 313
c) Son derechos intransferibles 313
d) Son derechos irrenunciables 314
e) Estos derechos no pueden limitarse por acto o convención 314
Limitaciones legales 314
3.5 Ejercicio de los derechos en caso del fallecimiento del/de la titular 314
3.5.1 Acceso, rectificación y supresión de los datos del causante 314
3.5.2 Los demás derechos 315
3.6 Clasificaciones de los derechos señalados en el nuevo título I 315
3.6.1 Según si se pueden ejercer ante todo tipo de responsables 315
a) Derechos del título I que se tienen ante todo tipo de responsables 316
b) Derechos del título I que no se tienen ante responsables públicos 316
Comentario sobre el derecho de bloqueo ante Responsables públicos 316
3.6.2 Según si se establecen condiciones para el ejercicio de los derechos dependiendo ante quién se ejercen 316
a) Derechos del nuevo título I que se ejercen bajo las mismas condiciones 317
b) Derechos del nuevo título I que no se ejercen bajo las mismas condiciones 317
3.7 Consecuencia jurídica para el/la responsable que infrinja los derechos del/de la titular 318
4. El Derecho de acceso 318
4.1 Definición legal 318
4.2 Según ante quién se ejerce 318
4.2.1 Ejercicio ante todo tipo de responsables 318
4.2.1.1 Contenido esencial 318
4.2.1.2 Información sobre la forma y condiciones del T que se debe entregar 319
Los intereses legítimos del/de la responsable 319
4.2.1.3 Extinción del deber de dar acceso a los datos personales 319
4.2.2 Ejercicio ante responsables públicos 320
4.3 Según el tipo de dato 320
4.3.1 Datos referidos a deudas del título III 320
4.3.2 Todo tipo de datos 320
5. Derecho de rectificación 321
5.1 Definición legal 321
5.2 Ejercicio ante todo tipo de responsables 321
5.2.1 Requisito para el este derecho: datos inexactos, desactualizados o incompletos 321
5.2.2 Contenido esencial 321
5.2.3 Obligación adicional del/de la responsable respecto de terceros 321
5.2.4 Prohibición de tratar datos inexactos, desactualizados o incompletos, una vez hecha la rectificación 322
5.3 Ejercicio ante responsables públicos 322
6. Derecho de supresión (o eliminación) 322
6.1 Definición legal 322
6.2 Ejercicio ante todo tipo de responsables 323
6.2.1 Casos en que procede la supresión 323
6.2.1.1 En el texto anterior a la reforma de la ley N° 21.719 323
6.2.1.2 En el texto posterior a la reforma de la ley N°21.719 323
6.2.2 Intereses que prevalecen sobre la solicitud de supresión de datos 323
¿Qué es un tratamiento “necesario” para efectos de no suprimir datos personales? 324
6.2.3 Relación con el derecho de bloqueo 324
6.3 Ejercicio ante responsables públicos 325
6.4 Deber de supresión respecto de datos referidos a las deudas del título III 325
7. Derecho de oposición 325
1) Definición legal 325
2) Ejercicio ante todo tipo de responsables 325
7.2.1 Se establece en relación con un T específico o determinado y en ciertos casos 325
7.2.2 Casos en que procede el derecho de oposición 326
7.2.2.1 Derecho de oposición cuando la base de licitud del T es la satisfacción de intereses legítimos del responsable 326
Efectos del ejercicio del derecho oposición 326
7.2.2.2 Derecho de oposición si el T se realiza exclusivamente para fines de mercadotécnica o marketing directo de bienes, productos o servicios, incluida la elaboración de perfiles conforme al artículo 8 bis 327
Antecedentes de esta disposición 327
7.2.2.3 Derecho de oposición si el T se realiza respecto de datos obtenidos de una fuente de acceso público y no existe otro fundamento legal para su tratamiento 328
7.2.3 Causal en que no procede la oposición 328
3) Ejercicio ante responsables públicos 329
Causal adicional para ejercerlo 329
Causales en que no puede ejercerse este derecho 329
8. Derechos relativos a las decisiones basadas en el T automatizado de datos personales 329
8.1 Derechos que establece el artículo 8 bis 329
8.2 Responsables con los deberes correlativos 329
8.3 Antecedentes 330
8.4 Requisitos de la decisión basada en TADP, para dar origen a los derechos 330
8.4.1 Se trata de una decisión basada en el TADP 330
8.4.2 El TADP debe afectar al/a la titular como indica la ley 330
8.5 Excepciones (derecho del/de la responsable a tomar decisiones basadas en el TADP sin oposición) 331
8.6 Deberes del/de la responsable que toma legalmente decisiones basadas en el TADP 331
Instrucciones y normas generales de la Agencia 332
9. Derecho accesorio y alternativo: bloqueo del tratamiento 332
9.1 Definición 332
Diferencia entre bloqueo y derecho de bloqueo 332
9.2 El derecho a solicitar el bloqueo es accesorio a los derechos de rectificación, supresión y oposición (accesoriedad a los derechos “ROS”) 333
9.3 El derecho a solicitar el bloqueo es alternativo al derecho de supresión 333
9.4 El ejercicio del derecho de bloqueo no afectará el almacenamiento de los datos por parte del/de la responsable 333
10. Derecho a la portabilidad de los datos personales en los casos que indica la ley 333
10.1 Definición legal 333
Relación con la cesión 334
10.2 Requisitos del T para que el/la titular tenga este derecho a la portabilidad 334
10.3 Facultades del derecho a la portabilidad 334
Características del formato electrónico 334
10.4 Deberes del responsable cuando se ejerce el derecho a la portabilidad 334
10.5 Derecho accesorio a la portabilidad: entrega directa de responsable a responsable 335
10.6 La portabilidad no supone supresión por parte del/de la responsable cedente, salvo solicitud conjunta 335
11. Forma y medios de ejercer los derechos del/de la titular de datos 336
11.1 Legitimación pasiva 336
Derecho a ejercer los derechos ante cualquier responsable, en caso de que haya más de uno tratando los datos del/de la titular 336
11.2 Deberes de los responsables en caso de ser personas jurídicas no constituidas en Chile 336
1. Deber de señalar datos de contacto ante la Agencia 336
2. Deber de mantener tales datos actualizados 337
11.3 Deber del/de la responsable de implementar mecanismos y herramientas tecnológicas que permitan que el/la titular ejerza sus derechos en forma expedita, ágil y eficaz. 337
11.4 Gratuidad y costos del ejercicio de los derechos PROSA 337
Gratuidad 337
Costos 337
Instrucción general de la Agencia 338
11.5 Función de la Agencia: velar por el efectivo ejercicio y cumplimiento de los derechos que la ley N°19.628 reconoce al/a la titular 338
12. Procedimiento de ejercicio de derechos ante el/la responsable de datos 339
12.1 El habeas data 339
A. Concepto 339
B. Características 339
C. Reseña del Habeas data del texto original de la ley N°19.628 341
a) El título II vigente hasta el 30 de noviembre de 2026 341
b) La apelación 342
Apelación de la sentencia del juez de letras en lo civil 342
Apelación de la sentencia dictada por la Corte Suprema 342
12.2 El habeas data ante el/la responsable privado/a del nuevo texto de la ley N°19.628 342
12.2.1 Derechos cuyo ejercicio protege el habeas data 343
12.2.2 Características generales del habeas data chilensis ante el/la responsable privado/a 343
Crítica a la regulación de la etapa judicial 343
12.3 El procedimiento de habeas data ante el/la responsable privado/a 343
Forma de ejercer los derechos que reconoce la ley N°19.628 343
Procedimiento de habeas data ante el/la responsable privado/a 344
1. La solicitud 344
¿A dónde se dirige? 344
Contenido de la solicitud 344
1.1. Menciones comunes a todas las solicitudes 344
1.2. Menciones específicas 344
1.2.1 Solicitudes de rectificación 344
1.2.2 Solicitudes de supresión 345
1.2.3 Solicitudes de oposición 345
1.2.4 Solicitud de acceso 345
2. Acuse de recibo 345
3. Plazo para responder 345
Prórroga del plazo 345
4. La respuesta 345
4.1 ¿A dónde se dirige? 345
4.2 Respaldos de la remisión, fecha y contenido de la respuesta 346
4.3 Contenido de la respuesta 346
4.3.1 En caso de denegación total o parcial 346
4.3.1.1 Indicar fundamentos 346
4.3.1.2 Indicar plazo para reclamar ante la Agencia 346
5. ¿Qué pasa su transcurre el plazo de 30 días corridos sin respuesta del/de la responsable? 346
6. Regulación del bloqueo dentro de un habeas data ROS 346
6.1 Requisitos de la solicitud de bloqueo 346
6.2. Plazo para responder la solicitud de bloqueo 347
6.3 Efectos de la interposición de la solicitud de bloqueo 347
6.4 Efectos del bloqueo 347
6.5 Rechazo de la solicitud de bloqueo 347
6.5.1 Expresión de fundamentos 347
6.5.2 Comunicación a la Agencia 347
6.5.3 Reclamo ante la Agencia 347
7. Efectos del habeas data ROS 347
7.1 Efecto relativo 347
7.2 Deber de comunicar los cambios 348
8. Facultad de aportar antecedentes para localizar los datos 348
12.4 Relación con la Ley de transparencia: el habeas data impropio 349
12.4.1 Concepto 349
12.4.2 Tipos de habeas data impropios 349
12.4.3 Determinación de la normativa aplicable 349
Principios aplicables 350
Habeas data impropios en materias que no son de competencia de la institución pública requerida 350
Habeas data falsos o impropios en materias que son competencia de la institución pública requerida 350
Jurisprudencia judicial 351
Jurisprudencia del CPLT 351
Capítulo X
Estatuto del/de la responsable datos 353
1. Generalidades 353
A. Títulos que regulan a los distintos responsables de la ley N°19.628 353
B. Obligaciones comunes a responsables públicos y privados del nuevo título II 353
B.1 Deberes primordiales de todos los responsables 354
1. Deberes de dirección y supervisión 354
Efecto del cumplimiento diligente de estos deberes 354
2. Deber de prevención de infracciones a la ley N°19.628 354
B.2 Deberes calificados aplicables tanto a responsables públicos como privados 354
1. Deber de anonimización o supresión de datos personales de exintegrantes 354
Responsable calificado 355
Regulación del deber 355
2. Deber de velar por el uso lícito y la protección de los datos de NNA 355
Responsables calificados 355
C. Sentido y alcance del párrafo primero del nuevo título II 355
Relación con el artículo 19 N°21 de la C.P.R. 355
El nombre del párrafo primero del nuevo título II 356
Panorama del párrafo primero 356
D. Normas dispersas en relación con los estatutos de los responsables 356
2. Estatuto del/de la responsable privado/a 357
1. Regulación constitucional: derecho de realizar la actividad económica conforme a la Constitución 357
2. Regulación legal especial de la actividad de tratamiento de datos personales 357
2.1 Situaciones jurídicas activas 358
El derecho a tratar los datos personales 358
Fuente del derecho 359
La ley. 359
Contenido del derecho 359
Tipos de facultades 359
2.2 Situaciones jurídicas pasivas 360
1. De fuente constitucional: Deber de realizar la actividad económica conforme a la Constitución 360
2. Emanadas de normas legales que regulan la actividad de T 360
3. Facultades comunes a todos los responsables privados 361
3.1 Tratar datos personales de conformidad a la Constitución y las leyes 361
3.2 Ceder datos personales, de conformidad al nuevo artículo 15 362
3.2.1 Concepto de cesión 362
3.2.2 Regulación de la cesión privada de datos personales 362
Concepto 362
Tipos de cesiones privadas 362
3.2.2.1 Cesión con consentimiento del/de la titular 363
Momento en que se debe obtener el consentimiento del/de la titular 363
Efectos del consentimiento del/de la titular 363
Efectos de la cesión sin consentimiento del/de la, siendo éste necesario 363
3.2.2.2 Cesión sin consentimiento del/de la titular 364
3.2.2.3 El contrato de cesión de datos personales 364
Requisitos del contrato 364
Calidad del/de la cedente y del/de la cesionario/a en caso de cesiones parciales 365
3.2.2.4 Problemas hermenéuticos 365
Posibilidad de establecer finalidades en las cesiones 365
3.3 Tratar datos personales a través de mandatario o encargado 367
3.3.1 Forma lícita de tratar los datos personales por el encargado 367
Prohibiciones 367
Sanciones en caso de infracción por parte del mandatario o encargado: 368
3.3.2 El contrato de mandato para tratar datos personales 368
Contenido mínimo 368
Necesidad de autorización específica y por escrito para delegar 369
Responsabilidad solidaria 369
Modelos de contratos de mandato para el T de datos personales 369
3.3.3 Estatuto de deberes y beneficios del/de la mandatario/a 369
Derechos 370
Deberes 370
Beneficios 370
Deber de reporte al/a la responsable 370
Deber de suprimir o devolver los datos al/a la responsable 370
Crítica 370
3.4 Exigir a la Agencia instrucciones generales respecto de los deberes de información y de seguridad 371
4. Facultades calificadas 371
4.1 Facultad de publicar y difundir libremente los resultados de los estudios e investigaciones científicas que utilicen datos personales relativos a la salud o al perfil biológico 371
Responsable calificado 371
Regulación de la facultad 371
4.2 Facultad de almacenar y utilizar los datos por un período indeterminado de tiempo 372
Responsable calificado 372
Regulación de la facultad 372
4.3 Facultad de realizar publicaciones con los resultados y análisis obtenidos 372
Responsable calificado 372
Regulación de la facultad 372
5. Obligaciones generales del/ de la responsable 373
a) Obligaciones generales para todo tipo de responsables privados 373
b) Obligación del/de la responsable que no tiene domicilio en Chile y trata datos de personas que residan en el territorio nacional 373
6. Deberes básicos del/de la responsable 374
6.1 Clasificación de los deberes básicos del responsable 374
6.2 Deberes sujetos a un régimen común de rango legal 375
6.2.1. Deber de secreto o confidencialidad 375
a) Ámbito material de la información 375
i. Datos personales que el/la titular no ha hecho manifiestamente públicos 375
ii. Datos personales resultantes del T de datos personales obtenidos de fuentes de acceso público 376
b) Casos en que no se exige secreto o confidencialidad 376
c) Ámbito temporal del deber 377
d) Ámbito subjetivo-pasivo 377
i. Obligación del/de la responsable de extender subjetivamente el deber 377
ii. Confidencialidad en caso de datos personales sensibles comunicados, cedidos o tratados por órganos públicos competentes en materias sujetas a regímenes especiales 378
Los regímenes especiales de T de datos sensibles por parte de los órganos públicos 378
iii. Infracción de este deber por el/la delegado/a de protección de datos 379
e) Responsabilidad administrativa en caso de infracción 379
6.2.2 Deber de protección desde el diseño y por defecto 379
a) Deber de aplicar medidas técnicas y organizativas desde el diseño 380
b) Deber de aplicar medidas técnicas y organizativas por defecto 380
c) Responsabilidad administrativa en caso de infracción 381
6.2.3 Deber de reportar y registrar ciertas vulneraciones a las medidas de seguridad 381
a) Deber de reporte común 381
Ámbitos subjetivo-activo y temporal 381
Ámbito material de la vulneración 381
b) Deber de registro de los reportes de vulneraciones a las medidas de seguridad 383
Contenido del registro 383
c) Deber de reporte calificado 383
Ámbito subjetivo-activo extendido al/a la titular 383
Ámbito material 383
d) Los deberes de reporte establecidos en el art. 14 sexies son sin perjuicio de otros deberes de información 384
e) Responsabilidad administrativa en caso de infracción 385
6.3. Deberes sujetos a un régimen diferenciado determinado por la Agencia 385
6.3.1 La potestad administrativa 385
Fuente formal 385
Regulación de fondo 385
Parámetros para considerar en la diferenciación de condiciones mínimas 385
Críticas 386
6.3.2 Deber de información y transparencia (transparencia activa) 387
a) Características del deber de información y transparencia 387
1. Es un deber de transparencia activa 387
2. La información debe estar a disposición del púbico en la forma que indica la ley 387
3. La publicidad puede extenderse a otras materias 388
a) Información que se debe publicar 388
b) Responsabilidad administrativa en caso de infracción 390
c) Posibilidad de establecer condiciones mínimas diferenciadas por la vía de una instrucción general 390
Infracción al artículo 19 N°4 de la C.P.R. 390
6.3.3 Deber de adoptar medidas de seguridad 391
a) Son medidas necesarias para resguardar el principio de seguridad 391
b) Medidas técnicas y organizativas mínimas 391
c) Deber de acreditar la existencia y funcionamiento de las medidas de seguridad 392
Onus probandi de carga del/de la responsable 392
d) Responsabilidad administrativa en caso de infracción 392
e) Posibilidad de establecer condiciones mínimas diferenciadas por la vía de una instrucción general 393
Infracción al artículo 19 N°4 de la C.P.R. 393
7. Deberes eventuales 394
7.1 Evaluación de impacto en protección de datos personales 394
Deber asociado a un posible tratamiento de alto riesgo 394
Factores para determinar si es probable que el tratamiento sea de alto riesgo 394
Momento en que se debe realizar la evaluación del impacto 394
Tratamientos que requieren evaluación de impacto 395
Potestades de la Agencia 396
Orientaciones mínimas para la evaluación 396
Crítica 396
7.2 Deberes de información ex post d
Quick Comparison
| Settings | Derecho de la información personal, estudio del derecho a la protección de datos personales y de la Ley N° 19.628 remove | Código Orgánico de Tribunales de Chile (Anillado). Edición con Apéndice Legislativo Índices Temático y Analítico remove | Comentario Histórico- Dogmático al Libro IV del Código Civil de Chile, 2 tomos remove | Código de Comercio de Chile 2ª Edición con Apéndice Legislativo. Índices Temático y Analítico remove | Cuestiones Procesales Civiles 2 remove | Constitución Política de Chile. Edición con leyes, decretos y Autos Acordados complementarios (Anillado) remove | ||
|---|---|---|---|---|---|---|---|---|
| Name | Derecho de la información personal, estudio del derecho a la protección de datos personales y de la Ley N° 19.628 remove | Código Orgánico de Tribunales de Chile (Anillado). Edición con Apéndice Legislativo Índices Temático y Analítico remove | Comentario Histórico- Dogmático al Libro IV del Código Civil de Chile, 2 tomos remove | Código de Comercio de Chile 2ª Edición con Apéndice Legislativo. Índices Temático y Analítico remove | Cuestiones Procesales Civiles 2 remove | Constitución Política de Chile. Edición con leyes, decretos y Autos Acordados complementarios (Anillado) remove | ||
| Image | |  |  |  |  |  | ||
| SKU | 9791370404727 | 9788411136570 | 9788411471466 | 9788411303071 | 9788411471428 | 9788411302012 | ||
| Rating | ||||||||
| Price | $88.990 | $13.000 | $140.990 | $13.000 | $31.990 | $13.000 | ||
| Stock | 3 disponibles | Sin existencias | 9 disponibles | Sin existencias | 4 disponibles | Sin existencias | ||
| Availability | 3 disponibles | Sin existencias | 9 disponibles | Sin existencias | 4 disponibles | Sin existencias | ||
| Add to cart | ||||||||
| Description | La obra de Maritza Castro Frías se erige como una contr ibución rigurosa, oportuna y necesaria, que permite comprender las tensiones actuales y futuras entre tecnología, derecho y sociedad, ofreciendo a sus lectores no solo un análisis dogmático sólido, sino también herramientas prácticas para enfrentar los desafíos que ya están definiendo el presente y el futuro de la protección de los datos personales. Maritza Castro Frías logra balancear el análisis doméstico con un enfoque de principios universales. Este libro adquiere un valor singular al ofrecer los principios y marcos analíticos necesarios para comprender y regular el tratamiento de los datos personales en el contexto de la inteligencia artificial, y en particular en el desarrollo de los modelos generativos de mayor poder, los denominados modelos fundacionales. La obra permite comprender que el verdadero núcleo del debate jurídico no reside exclusivamente en la existencia de consentimiento, sino en la compatibilidad de fines, la legitimidad del tratamiento y la responsabilidad de quien toma las decisiones, elementos que resultan determinantes en contextos de entrenamiento algorítmico. En este sentido, el texto ofrece un marco conceptual robusto para abordar preguntas que hoy dominan la discusión global sobre el tratamiento continuado de los datos personales por el ente responsable, pero que rara vez se analizan con la profundidad dogmática que aquí se presenta. Simón Ruan, abogado especialista en Tecnologías de la Información. Licenciado bajo las leyes de los estados de Nueva York y Washington, EE.UU., y Venezuela. Índice Prólogo 79 Prólogo de la autora 83 Introducción: el secretum iter 87 A. Algunos hitos del camino de la privacidad 87 1. La iniuria 88 Tipos de injurias en el Derecho Romano 89 La actio iniuriarum 89 2. Domum vi introire 90 Persecución del allanamiento de morada como crimen 90 El artículo 19 N°5 de la Constitución chilena 91 El delito de violación de morada 91 3. Le secret des lettres… 91 Los reclamos de la nación francesa en los cuadernos de Bailías 92 El decreto de 10 de agosto de 1790 93 El delito de violación de correspondencia en Chile actual 93 4. La autodeterminación informativa o Das Recht auf informationelle Seibstbestimmung 94 4.1 El contexto histórico de la sentencia del censo 95 Las tarjetas perforadas Hollerith y su uso por el régimen nazi 95 De una crisis de misiles a una crisis de desconfianza 95 La acción constitucional 96 4.2 El fallo 96 Importancia de la sentencia 97 5. La libertad informática en la Constitución española 97 5.1 Texto constitucional español 97 5.2 La sentencia 292/2000 98 5.2.1 Para la doctrina judicial española, el derecho a la intimidad no es suficiente para proteger los datos personales respecto del uso de la información 98 5.2.2 Concepto de Libertad informática 99 Objetivo común de la libertad informática y del derecho a la intimidad 99 5.2.3 Las distintas funciones del derecho a la intimidad y del derecho a la protección de datos 99 5.2.4 Objeto del derecho a la protección de datos 99 5.2.5 Contenidos del derecho a la intimidad y del derecho a la protección de datos 100 5.2.6 Régimen jurídico comparado 100 5.2.7 Límites de la libertad informática 100 5.2.8 El aporte español al Derecho de la información personal 100 6. La consagración de la autodeterminación en materia informativa en la Unión Europea en el año 2009 101 B. La privacidad 102 1. Concepto 102 2. Delitos contra la privacidad 103 La revelación de secretos 104 Artículo 246. Revelación de secretos conocidos en razón de su cargo 104 Artículo 246 bis. Revelación de hechos ventilados en un procedimiento judicial o administrativo sancionatorio en el cual se intervenido bajo un deber de reserva 104 Artículo 247. Revelación de secretos de un particular conocidos en razón de su cargo 105 Artículo 247 bis. Uso indebido del secreto o información concreta reservada que se conozca en razón del cargo y por el cual obtiene un beneficio económico para sí o para un tercero 105 3. Delitos informáticos que podrían ser además delitos contra la privacidad 105 Relación de la protección de la privacidad con la seguridad pública: interrupción del normal funcionamiento de un servicio de utilidad pública 106 C. Teoría general del dato 106 1. Información 106 2. Dato 107 2.1 Un par de aproximaciones conceptuales 107 Acepción general 107 Acepción vinculada al tratamiento computacional 107 2.2 Clasificación de los datos desde las leyes N°19.628, N°21.459 y N°21.663 107 1. Datos informáticos y datos no informáticos 108 a) Dato informático 108 b) Dato no informático 109 2. Activos informáticos y datos que no son activos informáticos 109 a) Activo informático 109 i. Concepto 109 ii. Características 110 b) Activo no informático 110 3. Datos actuales (vigentes o no caducos) y datos caducos 110 4. Dato estadístico y dato no estadístico 111 5. Dato personal y dato no personal 111 6. Dato personal y dato de un (o una) causante 112 6.1. ¿Se heredan los datos personales? 112 6.2 Derechos de los herederos respecto de los datos del (o de la) causante 112 Forma de ejercer los derechos del (o de la) causante 112 Derechos de acceso, rectificación y supresión de datos del/de la causante por parte de los herederos 112 Los demás derechos 113 Relación entre la privacidad y la honra con los datos del (o de la) causante 113 7. Activo persomático 113 2.3. Relaciones entre las tipologías 114 Relación de género a especie 114 Compatibilidad entre tipologías 114 Pluralidad de estatutos aplicables 114 Incompatibilidad entre dato estadístico y dato personal 115 Incompatibilidad entre dato estadístico y dato del (o de la) causante 115 3. Base de datos 116 3.1. Concepto 116 3.2. Tipos de bases de datos 117 3.2.1. Bases de datos según la naturaleza de su responsable 117 a) Registros públicos 117 Tipos de registros públicos 118 Registro público de libre acceso 118 Registro público de acceso restringido 118 ¿Qué norma dispone si un registro público es fuente de acceso público o de acceso restringido? 119 La necesidad de llave de entrada 119 b) Bases de datos a cargo de privados 119 3.2.2 Bases de datos según si se puede acceder lícitamente a ellas por cualquiera, o no 120 a) Fuentes de acceso público 120 b) Fuentes de acceso restringido 120 3.2.3 Bases de datos asociados a una persona natural identificable o no 120 a) Bases de datos personales 120 b) Bases de datos estadísticos 121 D. Teoría del dato personal 121 1. Concepto de dato personal 121 1.1. ¿Qué se entiende por persona natural? 121 ¿Qué es una persona identificada? 122 ¿Qué es una persona identificable? 122 ¿Desde qué punto de vista se aprecia el carácter de “identificable” del/de la titular? 122 Identificación directa 123 Identificación indirecta 123 El cruce de datos y los silogismos de identificación 123 1.2. Efectos del fin de la existencia de la persona en los datos personales 124 1. El dato personal pasa a ser dato del/de la causante 125 2. Respecto de los datos del/de la causante, los herederos pueden ejercer los derechos que reconoce la ley N°19.628 125 2.1. Regla general 125 2.2. Posibilidad de la ley y/o del/de la titular de limitar los derechos de acceso, rectificación y supresión respecto de los herederos 125 2. Características del dato personal 126 1. El dato personal está permanentemente sujeto a caducidad 126 2. El dato personal puede transformarse en estadístico 126 3. Muchas normativas están llamadas a regular su tratamiento 127 4. El dato personal deja de ser tal con la muerte de su titular 127 5. El dato personal puede clasificarse en base a múltiples criterios 127 3. Clasificaciones de los datos personales 127 3.1 Según la ley que los regula 128 3.1.1 Datos personales regulados expresamente por ley N°19.628 128 3.1.2 Datos personales regulados por otras leyes 128 3.2. Clasificaciones de acuerdo con la nomenclatura de la ley N°19.628 128 3.2.1 Situación con texto vigente hasta 1 de diciembre de 2026 128 3.2.2 Situación conforme a los párrafos del nuevo título II de la ley N°19.628 y su actual título III 129 3.2.2.1 T de datos en general 129 3.2.2.2 T de datos sensibles 129 3.2.2.3 T de categorías especiales de datos personales 129 3.2.2.4 T de datos relativos a deudas 130 3.3. Criterios de clasificación extraídos del texto legal 130 3.4. Clasificaciones en base a criterios objetivos 130 3.4.1. Según si su titular ha hecho manifiestamente público el dato personal 131 3.4.1.1. Tipos de datos 131 a) Datos personales que el/la titular ha hecho manifiestamente públicos 131 b) Datos personales que el/la titular no ha hecho manifiestamente públicos 131 3.4.1.2. Importancia de la clasificación 132 a) Deber de confidencialidad del/de la responsable 132 b) Licitud del T del dato 132 3.4.1.3. Crítica 133 3.4.2. Según si el dato se refiere a características físicas o morales de la persona, o a hechos o circunstancias de la vida privada e intimidad, o no 133 3.4.2.1. Tipos de datos 133 a) Datos personales no sensibles 133 b) Datos personales sensibles 134 3.4.2.2. Los datos sensibles 134 i. Concepto 134 ii. Características del dato sensible 136 iii. Tipos de datos sensibles 137 iv. Normativa aplicable a los tipos de datos sensibles, en base a la ley N°19.628 139 v. Importancia de la noción de dato sensible 140 3.4.3. Si los datos son relativos a obligaciones de carácter económico, financiero, bancario o comercial (deudas), o no 140 a) Datos personales referidos a deudas 141 b) Datos personales no referidos a deudas 141 3.4.4. Si se trata de datos referidos a la situación económica del/de la titular o no 141 3.4.4.1. Tipos de datos 141 Datos referidos a la situación socioeconómica 141 3.4.4.2. Importancia de la clasificación 141 3.4.5. Según si son relativos a la ubicación de la persona o no 142 3.4.5.1 Tipos de datos 142 a) Datos personales de geolocalización 142 b) Datos personales que no son de geolocalización 142 3.4.5.2. La geolocalización y las libertades del artículo 19 N°4 y N°7 de la Constitución 143 3.4.6. Si el dato personal se refiere a cierto tipo de infracciones o no 144 3.4.6.1. Tipos de datos 144 3.4.6.2. T de datos relativos a infracciones por parte del sector privado 144 3.4.6.3. Naturaleza sensible del dato relativo a infracciones 145 3.4.6.4. Normativa sectorial a fin de determinar el T 145 3.5. Clasificaciones en base a criterios subjetivos 145 1. Según la edad de la persona cuyo dato se trata 145 1.1. Si es mayor o menor de 18 años 145 a) Datos de menores de 18 años de edad 146 b) Datos de mayores de 18 años de edad 146 1.2. Según la edad del niño, niña o adolescente (NNA) 146 a) Datos de niños y niñas 146 b) Datos de adolescentes más jóvenes 146 c) Datos de adolescentes mayores de 16 años 146 Crítica 147 Armonía de la regla de los 16 años con el Reglamento General de Protección de Datos (“RGPD”) 148 El T de los datos del (o de la) adolescente 148 2. Según la entidad del responsable del tratamiento 149 2.1. Si el responsable es de naturaleza pública o privada 149 a) Datos tratados por órganos públicos 149 b) Datos tratados por responsables privados 150 2.2. Según el tipo de órgano público que trata el dato 150 a) Datos tratados por responsables públicos no constitucionales 150 b) Datos tratados por responsables constitucionales 150 2.3. Según el tipo de responsable constitucional 150 a) Dato personal tratado por un responsable constitucional más privilegiado 151 b) Dato personal tratado por un responsable constitucional menos privilegiado 151 Supuesto contrapeso 151 3.6. Clasificación en base a un criterio teleológico 152 a) Datos tratados con fines nobles y exclusivamente para atender fines de interés público 152 Presunción de interés legítimo 152 Naturaleza de la presunción 153 Relevancia de que se establezca una presunción simplemente legal 153 Licitud del T 153 b) Datos tratados con fines nobles que no atienden fines de interés público en forma exclusiva 153 Instituciones del nuevo texto de la ley N°19.628 donde se hace referencia a este tipo de datos 154 Críticas 154 3.7. Clasificaciones que mezclan distintos criterios 156 3.7.1. Según el tipo de Responsable y materia sobre que versa el dato sensible 156 a) Datos sensibles sujetos al régimen general de T por parte de órganos públicos 156 b) Datos sensibles sujetos a regímenes especiales, tratados por órganos públicos 156 3.7.2. Según si se trata o no de un dato sensible de un adolescente menor de 16 156 a) Datos sensibles de adolescentes menores de 16 157 b) Datos no sensibles de adolescentes menores de 16 157 ¿Qué se entiende por adulto? 157 3.8. Tabla panorámica de los distintos tipos de datos personales 157 Primera parte El derecho de la información personal y la libertad fundamental denominada “derecho a la protección de los datos personales” Capítulo I. El Derecho de la información personal 163 1. Hacia una conceptualización del Derecho de la información personal 163 1.1 El Derecho desde un punto de vista objetivo 163 1.2 El Derecho de la información 163 1.3 Derecho de la información personal (o derecho de los datos personales) 163 1.4 El Derecho de protección de datos personales 164 1.5 Derecho de tratamiento de datos personales 165 2. Antecedentes 166 3. Contenido del Derecho de la información personal 166 4. Clasificaciones 166 5. Características del Derecho de la información personal (DIP) 167 a) Es derecho interno 167 b) Es derecho privado 167 La libertad denominada autodeterminación informativa es un derecho privado 168 c) Es derecho en rápido desarrollo 168 d) Es derecho globalizado 168 e) Es derecho disperso 169 6. Derecho de la información personal (DIP) y sus relaciones con otras ramas del Derecho 169 a) DIP y Derecho constitucional 169 b) DIP y Derecho administrativo 170 c) DIP y Derecho penal 170 d) DIP y Derecho internacional público 171 e) DIP y Derecho internacional privado 171 f) DIP y Derecho civil 171 g) DIP y Derecho del trabajo 172 7. El Derecho de la información personal y otras disciplinas 172 a) DIP e informática 172 b) DIP y moral 173 c) DIP y sociología 174 d) DIP y economía 174 e) DIP y ciberseguridad 175 Algunos aspectos de la ley N°21.663, sobre ciberseguridad que inciden en la protección de datos personales 175 Ciberseguridad y sus elementos básicos 175 Principios de seguridad informática y de privacidad y seguridad por defecto y desde el diseño 175 Sistema de gestión de seguridad de la información 176 Agencia nacional de ciberseguridad 176 Deber de velar por la coherencia normativa 176 Incidentes de ciberseguridad relacionados con datos personales 176 Taxonomía de incidentes de ciberseguridad 177 Capítulo II. Principales fuentes formales del Derecho de la información personal 179 a) La Constitución 179 b) La ley 179 1. Ley N°19.628 o ley de base 179 2. Leyes sectoriales 180 2.1. Artículo 3° del D.L. N°2.306, de 1978, de Defensa Nacional, que dicta normas sobre reclutamiento y movilización de las Fuerzas Armadas: 181 2.2. El Artículo 101 del Código Sanitario 181 2.3. El D.F.L. N°1, de Salud, de 2005, publicado en el Diario Oficial el 24 de abril de 2006 182 Potestad de decretar la alerta sanitaria 182 Potestad para tratar datos con fines estadísticos y mantener registros o bancos de datos respeto de materias de su competencia 183 2.4. La ley N°21.016 183 2.5. Otras normas de rango legal 183 c) Los tratados internacionales 184 1. La convención americana sobre los derechos humanos (D.O. 5 de enero de 1991) 184 2. El acuerdo de asociación entre la Comunidad Europea y Chile (D.O. 1 de febrero de 2003) 185 3. El convenio de Budapest (D.O. 28 de agosto de 2017). 185 4. El acuerdo entre el Gobierno de Chile y el Gobierno de los Estados Unidos de América en materia de incremento de la cooperación en la prevención y combate del delito grave (D.O. 4 de enero de 2018) 186 d) Los reglamentos 187 1. Reglamento para la comunicación o cesión de datos personales entre organismos públicos y con personas u organismos privados y para regular los procedimientos de anonimización de los datos personales, especialmente los sensibles 187 Plazo para dictar este reglamento 188 2. Reglamento relativo a los modelos de prevención de infracciones 188 Plazo para la dictación de este reglamento 189 e) Las instrucciones generales de los organismos administrativos con competencia para dictarlas 189 1. Concepto 189 2. Tipos de instrucciones generales 190 3. Instrucciones que debe dictar la Agencia 190 3.1 Instrucción sobre costos directos en caso de ejercicio del derecho de acceso y de portabilidad más de una vez en el trimestre 190 3.2 Instrucción general con estándares y medidas para cumplir con los deberes de transparencia activa y de seguridad del responsable 190 3.3 Instrucciones o normas de carácter general sujetas a coordinación regulatoria 191 4. Consecuencias jurídicas en caso de incumplimiento de las instrucciones generales impartidas por la Agencia 191 f) La jurisprudencia administrativa, judicial y doctrinaria 191 1. Jurisprudencia administrativa 192 2. Jurisprudencia judicial 193 3. Jurisprudencia doctrinaria 193 3.1 Tratadistas 193 3.2 El Derecho extranjero 193 3.2.1 Normas de efectos particulares 193 3.2.2 Normas de efectos generales 194 a) Europa 194 b) Estados Unidos de Norteamérica 195 c) Taiwán 196 d) China 196 Capítulo III. Teoría del derecho a la protección de los datos personales 199 1. Concepto 199 2. Sinonimia 199 3. Relación del derecho a la protección de datos personales con la “libertad informática” 199 4. Naturaleza del derecho a la protección de datos personales 200 4.1 Es una libertad 200 Es una libertad distinta a la privacidad 201 Derecho comparado 201 Es una libertad en la esfera privada 201 4.2 Es un derecho privado extrapatrimonial del tipo “derecho de la personalidad” Derecho subjetivo privado y extrapatrimonial con sujeto pasivo universal 202 Los derechos de la personalidad desde una perspectiva ius-privatista 203 Consecuencias patrimoniales por la violación del derecho a la autodeterminación informativa 204 Los derechos de la personalidad desde una perspectiva constitucional 205 5. Características del derecho a la protección de los datos personales 205 a) Es un derecho absoluto (de sujeto pasivo universal) 205 b) Es un derecho originario 205 c) Es un derecho intransmisible e intransferible o personalísimo 206 Derechos de los herederos en el caso de datos del/de la causante 206 d) Es un derecho puro y simple 207 e) Es un derecho imprescriptible 207 6. Objeto o contenido del derecho a la protección de los datos personales 207 6.1 Libertad de revelar o no la información personal 208 Antecedentes 208 Concepto 209 Atributo compartido con el derecho a la privacidad 209 Caso del dato sensible 209 6.2 Haz de facultades que impone deberes jurídicos a terceros 210 El habeas data: la garantía del haz de facultades 210 Capítulo IV. El derecho a la protección de los datos personales en la Constitución chilena y principios de su protección 211 1. Historia de la consagración constitucional del derecho a la protección de los datos personales 211 2. Consagración constitucional del derecho a la protección de datos personales 212 2.1 Protección de la privacidad, la honra y los datos personales 212 2.2 El tratamiento y protección de los datos personales se efectuará en la forma y condiciones que determine la ley 213 2.3 Coordinación entre la libertad en materia informativa y la protección legal de los datos 214 3. Garantías constitucionales en pro del derecho a la protección de datos personales 214 3.1 Conceptos previos 214 Garantía 214 Garantía constitucional 214 Tipos de garantías constitucionales 214 3.2 Las garantías constitucionales del derecho a la protección de los datos personales 215 3.2.1 Garantías generales 215 3.2.1.1. La prohibición de afectar los derechos en su esencia 215 La esencia de los derechos 216 Todos los derechos del artículo 19 de la Constitución tienen una esencia 216 Deber de no afectar los derechos en su esencia 216 Un derecho se entiende afectado en su esencia cuando se hace imposible ejercerlo 216 Estándar judicial de constitucionalidad de las limitaciones a un derecho fundamental 217 3.2.1.2 El recurso de protección 217 3.2.1.3 Acciones innominadas en virtud de derecho a la acción 218 3.2.2 Garantía específica 218 Doble dimensión de la garantía específica 218 Capítulo V. Interpretación del Derecho de protección de datos personales 219 1. La interpretación 219 2. Concepto de “Principios” 219 3. Principios aplicables a la interpretación de la libertad informativa y sus garantías en el texto constitucional 220 Criterios matrices 220 Claves interpretativas 221 Artículos representativos del ethos y telos constitucional 221 La igualdad ante la ley 222 La diferencia entre los grupos debe justificar el trato desigual 223 Transgresión al principio de igualdad 223 Examen de proporcionalidad 223 La garantía del art. 19 N°26 224 Las normas de interpretación de la ley 224 4. Principios aplicables a la interpretación de normas legales 225 4.1 Determinar si la interpretación afecta a la libertad individual en materia de información 225 4.2 Establecer si la interpretación se refiere a la protección o tratamiento de datos personales 225 Principio de la continuidad en la protección de datos personales 225 Principios que regulan en T de datos personales 226 5. Principios aplicables a la interpretación de otras normas 226 Segunda parte La ley N°19.628 Capítulo VI. Aspectos generales de la ley N°19.628 229 1. Aspectos generales de la ley N°19.628 229 1.1 El nombre de la ley N°19.628 229 Sobre la errada referencia a la vida privada 229 Corrección a partir de diciembre de 2026 230 1.2 El modelo del nuevo texto 230 1.3 Estructuras 230 1.3.1 Estructura de la ley N°19.628 hasta la entrada en vigencia de la ley N°21.719 230 1.3.2 Texto conforme las modificaciones introducidas por la ley N°21.719 231 1.3.3 Comparación básica de la estructura de la ley N°19.628 232 1.4. Características de la ley N°19.628 232 1.4.1 Supletoriedad 233 Relación entre la ley de base y las leyes sectoriales 233 1.4.2 Carácter reglamentario 233 1.4.3 Creación de multiplicidad de estatutos 233 1.4.4 Técnica legislativa innecesariamente compleja 234 1.4.5 Disparidad sustantiva 234 1.4.6 Delegación a normas de rango inferior en materias de reserva legal 234 1.5 Principales innovaciones del NTL 235 Cambios implícitos y dudas respecto de su adecuación al principio de igualdad 235 2. El título preliminar de la ley N°19.628 236 2.1 Texto inmediatamente anterior a la entrada en vigor de las modificaciones de la ley N°21.719 236 2.2 Texto desde la entrada en vigor de las modificaciones de la ley N°21.719 236 2.3 Nombre del título preliminar 236 3. Objeto de la ley 237 3.1 Comparación de textos 237 4. Ámbito de aplicación 237 4.1 Ámbito de aplicación material 237 4.1.1 El T de datos debe respetar los derechos y libertades de las personas 237 ¿Respeto a derechos originarios y derivados? 238 4.1.2 Tratamientos no regulados por la ley N°19.628 238 4.1.2.1 T de datos en ejercicio de las libertades de emitir opinión e informar 238 ¿Se exceptúa el T de datos personales en redes sociales? 239 T de datos por parte de los medios de comunicación social regido por la ley N°19.628 240 4.1.2.2 T de datos realizado por personas naturales en sus actividades personales 240 Derecho comparado 240 4.1.3 Comparación de textos de la ley N°19.628 en lo referente al ámbito de aplicación material 241 4.1.3.1 Ámbito de aplicación material en el texto previo a la vigencia de la reforma de la ley N°21.719 241 4.2 Ámbito de aplicación territorial 242 El control de comportamiento de una persona natural 242 4.3 Otras disposiciones del título preliminar anterior a la ley N°21.719 243 4.3.1 Derecho a tratar datos personales 243 4.3.2 Deberes de información especiales en la recolección de datos personales en encuestas e instrumentos semejantes 243 4.3.3 Derecho de oposición especial 244 Capítulo VII El sistema conceptual de la ley N°19.628 245 1. Generalidades de las definiciones del nuevo artículo 2° 245 2. Conceptos fundamentales no definidos por la ley 245 3. Términos adicionales para facilitar el análisis de las disposiciones 245 4. El sistema conceptual de la ley N°19.628 246 4.1 El texto inmediatamente anterior a la reforma de la ley N°21.719 246 4.2 Grupos conceptuales 246 4.3 Los cambios 246 4.4 Primer grupo conceptual: sujetos 247 4.4.1 El/la titular 248 4.4.2 El/la responsable 248 4.4.2.1 Concepto 249 4.4.2.2 ¿Cómo se tratan los datos personales por un/a responsable? 249 4.4.2.3 Tipos de responsables de datos 249 4.4.2.3.1 Según si es una persona jurídica de derecho público o una de derecho privado 249 A. Responsable privado 250 Concepto 250 Tipos 250 1. Según si tratan datos de salud o perfil biológicos o no 250 2. Según si tratan datos en forma exclusiva para ciertos fines 250 3. Según si son empresas de menor tamaño, o no 251 4. Según si está relacionado con NNA, o no 252 B. Responsable público 253 Concepto 253 Tipos de responsables públicos 253 Tipos de responsables constitucionales 254 i. Responsables constitucionales más privilegiados 254 ii. Responsables constitucionales menos privilegiados 255 4.4.2.3.2 Según si trata los datos directamente o a través de terceros 255 4.4.3 El/la tercero/a mandatario/a o encargado/a 256 4.4.4 Los organismos públicos 256 4.4.5 La Agencia 256 4.4.6 Sujeto no definido: tercero que tiene intereses legítimos para cuya satisfacción es necesario el T 256 Vulneración de los derechos y libertades del/de la titular 256 4.5 Segundo grupo conceptual: libertades y derechos del/de la titular 257 4.5.1 Libertad de dar su consentimiento al T de sus datos personales 257 4.5.2 Derechos PROSA 257 4.6 Tercer grupo conceptual: facultades del/de la responsable 258 4.6.1 Conceptos de comunicación y de cesión de datos personales 258 4.6.1.1 Relación entre comunicación y cesión de datos personales 258 Exclusión 258 4.6.1.2 Clasificaciones de las cesiones 259 1. Según si la cesión se hace con el consentimiento del/de la titular o no 259 2. Si el responsable transmisor de datos es un órgano público (dentro de los cuales también están los responsables constitucionales) o no 260 3. Si el/la responsable cede todos los datos personales que trata o sólo algunos de ellos 260 4. Si la cesión se refiere a datos sensibles relativos a la salud o al perfil biológico, o no 260 4.6.1.3 Clasificaciones de las comunicaciones y cesiones públicas de datos personales 261 4.6.1.3.1 Comunicaciones o cesiones públicas generales 261 4.6.1.3.1.1 Comunicaciones o cesiones públicas a órganos públicos 261 4.6.1.3.1.2 Comunicaciones o cesiones públicas a privados 262 4.6.1.3.2 Comunicaciones o cesiones de datos sensibles para finalidades especiales 263 4.6.1.3.3 Comunicaciones o cesiones públicas de datos relativos a infracciones 263 4.6.2 Facultad no definida por la ley: la transferencia internacional de datos personales (“TIDP”) 264 Concepto 264 4.7 Intereses no definidos, ¿segundo grupo conceptual? 265 4.7.1 Interés legítimo 265 Concepto 265 Tipos de intereses legítimos 265 Estrecha relación entre interés y derecho subjetivo 265 Referencias a los intereses legítimos en el nuevo texto de la ley N°19.628 266 a) El interés legítimo en el derecho de acceso (letra e) del nuevo artículo 5) 266 b) El interés legítimo que habilita acreditar motivos legítimos imperiosos y anular el derecho de oposición (letra a) del nuevo artículo 8) 266 c) El interés legítimo como causal de licitud del T sin consentimiento del/de la titular (letra “d” del nuevo artículo 13); 267 d) El interés legítimo como información que debe proporcionar el responsable (letra d) nuevo artículo 14 ter) 268 e) Caso del T de un dato sensible puro y simple que se basa en el interés legítimo realizado por una persona jurídica de derecho público o derecho privado sin fines de lucro 268 f) Presunción de interés legítimo 269 Conveniencia de que el/la responsable sea el/la primer/a evaluador/a de la existencia de intereses legítimos 269 4.7.2 Motivos legítimos imperiosos (MLI) 270 4.7.2.1 Concepto 270 Necesidad de ponderación 271 4.7.2.2 Tipos de MLI 271 a) Motivos legítimos imperiosos prevalecientes 271 El MLI contencioso 271 b) Motivos legítimos imperiosos no prevalecientes 272 4.8 Cuarto y quinto grupos conceptuales: acciones 272 4.8.1 Cuarto grupo conceptual: acciones sobre todo tipo de datos 272 4.8.2 Quinto grupo conceptual: acciones sobre datos personales 273 4.8.2.1 El tratamiento de datos 274 Concepto 274 Tipos de tratamiento de datos personales 274 1. Según si el T es automático o no 274 2. Según el riesgo para los derechos de los titulares 276 3. Según la necesidad de consentimiento del/de la titular 276 4. Según haya o no recolección de datos personales biosanitarios 277 4.8.2.2 La elaboración de perfiles 277 4.8.2.3 La anonimización 277 4.8.2.4 La seudonimización 278 Requisitos de la información adicional 278 ¿El dato seudonimizado es un dato personal? 278 4.8.2.5 La desidentificación 280 Diferencia entre desidentificación y anonimización 280 4.8.2.6 La reidentificación 280 4.9 Sexto grupo conceptual: datos 281 El dato actual 281 Binomios lógicos 281 4.10 Séptimo grupo conceptual: bases de datos 282 Binomios conceptuales 283 1. Bases de datos personales y bases de datos estadísticos 283 a) Bases de datos personales 283 b) Base de datos estadísticos 283 2. Fuentes de acceso público y fuentes de acceso restringido 284 Error lógico en la definición 284 a) Fuente de acceso público 284 b) Fuente de acceso restringido 284 Importancia de la clasificación 284 3. El Registro nacional de sanciones y cumplimiento 285 Anotaciones 285 Publicidad de las anotaciones del RNSC 285 Naturaleza del registro 286 Capítulo VIII Principios que regulan el tratamiento de los datos personales 287 1. Concepto 287 2. Antecedentes 287 2.1 La ley N°20.575 288 2.2 Artículo 5 del RGPD 288 2.2.1 Explicaciones de la Agencia española de protección de datos 289 2.2.1.1 Principio de “licitud, transparencia y lealtad” 289 2.2.1.2 Principio de “finalidad” 289 2.2.1.3 Principio de “minimización de datos” 289 2.2.1.4 Principio de “exactitud” 290 2.2.1.5 Principio de “limitación del plazo de conservación” 290 2.2.1.6 Principio de “seguridad” (“integridad y confidencialidad” en el RGPD) 290 2.2.1.7 Principio de “responsabilidad activa” o “responsabilidad demostrada” 290 2.3. La Constitución y la ley N°18.575 290 3. Los principios del T de datos personales conforme al NTL 291 4. Importancia de los principios 291 5. Contrapartida de los deberes: derechos subjetivos derivados de sujeto activo universal 291 6. Clasificaciones de los principios 292 6.1 Principios según la posibilidad de regulación administrativa 292 6.1.1 Principios no sujetos a desarrollo administrativo 292 6.1.2 Principios sujetos a desarrollo administrativo 293 6.2 Principios según el tipo de dato 293 6.2.1 Principios aplicables exclusivamente al T de datos relativos a deudas señaladas en el título III de la ley N°19.628 293 6.2.2 Principios aplicables al T de todo tipo de datos 293 6.3 Principios según el tipo de responsable 294 6.3.1 Principios aplicables a todos los responsables 294 Comparación entre los principios según el RGPD y los aplicables a todos los responsables de acuerdo con el nuevo texto de la ley N°19.628 294 6.3.2 Principios aplicables sólo a los responsables públicos 294 La aplicación de los principios de una subfunción estatal a todos los órganos estatales 295 A. Principios de licitud y lealtad 295 Principio de licitud 296 Principio de lealtad 296 B. Principio de finalidad 296 1. El principio de finalidad en el T de datos personales relativos a deudas 296 2. El principio de finalidad en el T de los demás datos 297 2.1. Los fines específicos, explícitos y lícitos 297 2.1.1 Recolección de datos 297 2.1.2 Tratamiento de datos 297 2.2 Licitud del tratamiento de datos personales con fines distintos a los señalados en la recolección 297 a) El Tratamiento es para fines compatibles con los autorizados originalmente; 298 ¿Qué se entiende por fin compatible? 298 Los fines de archivo en interés público, fines de investigación científica e histórica y fines estadísticos como fines compatibles 299 Construcción jurisprudencial y artículo 19 N°26 de la C.P.R. 299 b) Existe una relación contractual o precontractual entre el/la titular y el responsable que justifique el T con fines distintos a los informados 299 c) Que el/la titular otorgue nuevamente su consentimiento 300 d) Cuando lo disponga la ley 300 3. La finalidad como principio eje de la recolección y T de datos personales 300 C. Principio de proporcionalidad 300 “Minimización de datos” 301 “Limitación del plazo de conservación” 301 Conservación de los datos sólo por el tiempo que sea necesario para cumplir los fines del T 301 Deber de suprimir o analizar los datos personales sujeto a un plazo 301 Conservación de los datos por un tiempo mayor al necesario para cumplir los fines del T 302 D. Principio de calidad 302 Datos personales de calidad 302 Estándar de calidad de los datos 302 Calidad en dos dimensiones 302 Ampliación del espectro de la exactitud del dato en relación con el estándar europeo 302 E. Principio de responsabilidad 303 Establecimiento de sujeto pasivo 303 Omisión del deber de demostrar la responsabilidad 303 F. Principio de seguridad 303 Estándares adecuados de seguridad 303 Requisitos de las medidas de seguridad 304 Omisión del deber de análisis de los riesgos contra la integridad, disponibilidad y confidencialidad 304 Posibilidad de regulación administrativa 304 G. Principio de transparencia e información 304 Obligaciones de transparencia e información del/de la responsable 304 Posibilidad de regulación administrativa 305 H. Principio de confidencialidad 306 1. Obligaciones que genera el deber de confidencialidad 306 1.1 Obligación de confidencialidad 306 Sujetos pasivos 306 Personas que tienen acceso a los datos personales 306 Ámbito material 306 1.2 Obligación de establecer controles y medidas de secreto o confidencialidad 306 Sujeto pasivo 306 Ámbito material 307 Duración de los controles y medidas de secreto o confidencialidad 307 2. Coordinación normativa 307 Capítulo IX. De los derechos del titular de datos personales 309 1. El título I anterior a la vigencia de la ley N°21.719 309 2. Visión global del título I que rige a contar de la vigencia de la ley N°21.719 309 3. Derechos del/de la titular de datos 310 3.1 Recapitulación 310 3.2 Antecedentes de los derechos PROSA 310 3.3 Los derechos que confiere el nuevo texto de la ley N°19.628 311 3.3.1 Forma de ejercer los derechos del/de la titular 311 3.3.2 ¿La enumeración del inciso primero del artículo 4° es taxativa o meramente enunciativa? 312 3.3.3 Derechos que se reconocen al/a la titular en otros artículos del nuevo texto de la ley N°19.628 312 3.3.4 ¿La persona natural puede ejercer otras acciones además de las conferidas en la ley N°19.628? 313 3.4 Características de los derechos del/de la titular que confiere el nuevo texto de la ley N°19.628 313 a) Se ejercen sobre datos personales 313 b) Son derechos personales 313 c) Son derechos intransferibles 313 d) Son derechos irrenunciables 314 e) Estos derechos no pueden limitarse por acto o convención 314 Limitaciones legales 314 3.5 Ejercicio de los derechos en caso del fallecimiento del/de la titular 314 3.5.1 Acceso, rectificación y supresión de los datos del causante 314 3.5.2 Los demás derechos 315 3.6 Clasificaciones de los derechos señalados en el nuevo título I 315 3.6.1 Según si se pueden ejercer ante todo tipo de responsables 315 a) Derechos del título I que se tienen ante todo tipo de responsables 316 b) Derechos del título I que no se tienen ante responsables públicos 316 Comentario sobre el derecho de bloqueo ante Responsables públicos 316 3.6.2 Según si se establecen condiciones para el ejercicio de los derechos dependiendo ante quién se ejercen 316 a) Derechos del nuevo título I que se ejercen bajo las mismas condiciones 317 b) Derechos del nuevo título I que no se ejercen bajo las mismas condiciones 317 3.7 Consecuencia jurídica para el/la responsable que infrinja los derechos del/de la titular 318 4. El Derecho de acceso 318 4.1 Definición legal 318 4.2 Según ante quién se ejerce 318 4.2.1 Ejercicio ante todo tipo de responsables 318 4.2.1.1 Contenido esencial 318 4.2.1.2 Información sobre la forma y condiciones del T que se debe entregar 319 Los intereses legítimos del/de la responsable 319 4.2.1.3 Extinción del deber de dar acceso a los datos personales 319 4.2.2 Ejercicio ante responsables públicos 320 4.3 Según el tipo de dato 320 4.3.1 Datos referidos a deudas del título III 320 4.3.2 Todo tipo de datos 320 5. Derecho de rectificación 321 5.1 Definición legal 321 5.2 Ejercicio ante todo tipo de responsables 321 5.2.1 Requisito para el este derecho: datos inexactos, desactualizados o incompletos 321 5.2.2 Contenido esencial 321 5.2.3 Obligación adicional del/de la responsable respecto de terceros 321 5.2.4 Prohibición de tratar datos inexactos, desactualizados o incompletos, una vez hecha la rectificación 322 5.3 Ejercicio ante responsables públicos 322 6. Derecho de supresión (o eliminación) 322 6.1 Definición legal 322 6.2 Ejercicio ante todo tipo de responsables 323 6.2.1 Casos en que procede la supresión 323 6.2.1.1 En el texto anterior a la reforma de la ley N° 21.719 323 6.2.1.2 En el texto posterior a la reforma de la ley N°21.719 323 6.2.2 Intereses que prevalecen sobre la solicitud de supresión de datos 323 ¿Qué es un tratamiento “necesario” para efectos de no suprimir datos personales? 324 6.2.3 Relación con el derecho de bloqueo 324 6.3 Ejercicio ante responsables públicos 325 6.4 Deber de supresión respecto de datos referidos a las deudas del título III 325 7. Derecho de oposición 325 1) Definición legal 325 2) Ejercicio ante todo tipo de responsables 325 7.2.1 Se establece en relación con un T específico o determinado y en ciertos casos 325 7.2.2 Casos en que procede el derecho de oposición 326 7.2.2.1 Derecho de oposición cuando la base de licitud del T es la satisfacción de intereses legítimos del responsable 326 Efectos del ejercicio del derecho oposición 326 7.2.2.2 Derecho de oposición si el T se realiza exclusivamente para fines de mercadotécnica o marketing directo de bienes, productos o servicios, incluida la elaboración de perfiles conforme al artículo 8 bis 327 Antecedentes de esta disposición 327 7.2.2.3 Derecho de oposición si el T se realiza respecto de datos obtenidos de una fuente de acceso público y no existe otro fundamento legal para su tratamiento 328 7.2.3 Causal en que no procede la oposición 328 3) Ejercicio ante responsables públicos 329 Causal adicional para ejercerlo 329 Causales en que no puede ejercerse este derecho 329 8. Derechos relativos a las decisiones basadas en el T automatizado de datos personales 329 8.1 Derechos que establece el artículo 8 bis 329 8.2 Responsables con los deberes correlativos 329 8.3 Antecedentes 330 8.4 Requisitos de la decisión basada en TADP, para dar origen a los derechos 330 8.4.1 Se trata de una decisión basada en el TADP 330 8.4.2 El TADP debe afectar al/a la titular como indica la ley 330 8.5 Excepciones (derecho del/de la responsable a tomar decisiones basadas en el TADP sin oposición) 331 8.6 Deberes del/de la responsable que toma legalmente decisiones basadas en el TADP 331 Instrucciones y normas generales de la Agencia 332 9. Derecho accesorio y alternativo: bloqueo del tratamiento 332 9.1 Definición 332 Diferencia entre bloqueo y derecho de bloqueo 332 9.2 El derecho a solicitar el bloqueo es accesorio a los derechos de rectificación, supresión y oposición (accesoriedad a los derechos “ROS”) 333 9.3 El derecho a solicitar el bloqueo es alternativo al derecho de supresión 333 9.4 El ejercicio del derecho de bloqueo no afectará el almacenamiento de los datos por parte del/de la responsable 333 10. Derecho a la portabilidad de los datos personales en los casos que indica la ley 333 10.1 Definición legal 333 Relación con la cesión 334 10.2 Requisitos del T para que el/la titular tenga este derecho a la portabilidad 334 10.3 Facultades del derecho a la portabilidad 334 Características del formato electrónico 334 10.4 Deberes del responsable cuando se ejerce el derecho a la portabilidad 334 10.5 Derecho accesorio a la portabilidad: entrega directa de responsable a responsable 335 10.6 La portabilidad no supone supresión por parte del/de la responsable cedente, salvo solicitud conjunta 335 11. Forma y medios de ejercer los derechos del/de la titular de datos 336 11.1 Legitimación pasiva 336 Derecho a ejercer los derechos ante cualquier responsable, en caso de que haya más de uno tratando los datos del/de la titular 336 11.2 Deberes de los responsables en caso de ser personas jurídicas no constituidas en Chile 336 1. Deber de señalar datos de contacto ante la Agencia 336 2. Deber de mantener tales datos actualizados 337 11.3 Deber del/de la responsable de implementar mecanismos y herramientas tecnológicas que permitan que el/la titular ejerza sus derechos en forma expedita, ágil y eficaz. 337 11.4 Gratuidad y costos del ejercicio de los derechos PROSA 337 Gratuidad 337 Costos 337 Instrucción general de la Agencia 338 11.5 Función de la Agencia: velar por el efectivo ejercicio y cumplimiento de los derechos que la ley N°19.628 reconoce al/a la titular 338 12. Procedimiento de ejercicio de derechos ante el/la responsable de datos 339 12.1 El habeas data 339 A. Concepto 339 B. Características 339 C. Reseña del Habeas data del texto original de la ley N°19.628 341 a) El título II vigente hasta el 30 de noviembre de 2026 341 b) La apelación 342 Apelación de la sentencia del juez de letras en lo civil 342 Apelación de la sentencia dictada por la Corte Suprema 342 12.2 El habeas data ante el/la responsable privado/a del nuevo texto de la ley N°19.628 342 12.2.1 Derechos cuyo ejercicio protege el habeas data 343 12.2.2 Características generales del habeas data chilensis ante el/la responsable privado/a 343 Crítica a la regulación de la etapa judicial 343 12.3 El procedimiento de habeas data ante el/la responsable privado/a 343 Forma de ejercer los derechos que reconoce la ley N°19.628 343 Procedimiento de habeas data ante el/la responsable privado/a 344 1. La solicitud 344 ¿A dónde se dirige? 344 Contenido de la solicitud 344 1.1. Menciones comunes a todas las solicitudes 344 1.2. Menciones específicas 344 1.2.1 Solicitudes de rectificación 344 1.2.2 Solicitudes de supresión 345 1.2.3 Solicitudes de oposición 345 1.2.4 Solicitud de acceso 345 2. Acuse de recibo 345 3. Plazo para responder 345 Prórroga del plazo 345 4. La respuesta 345 4.1 ¿A dónde se dirige? 345 4.2 Respaldos de la remisión, fecha y contenido de la respuesta 346 4.3 Contenido de la respuesta 346 4.3.1 En caso de denegación total o parcial 346 4.3.1.1 Indicar fundamentos 346 4.3.1.2 Indicar plazo para reclamar ante la Agencia 346 5. ¿Qué pasa su transcurre el plazo de 30 días corridos sin respuesta del/de la responsable? 346 6. Regulación del bloqueo dentro de un habeas data ROS 346 6.1 Requisitos de la solicitud de bloqueo 346 6.2. Plazo para responder la solicitud de bloqueo 347 6.3 Efectos de la interposición de la solicitud de bloqueo 347 6.4 Efectos del bloqueo 347 6.5 Rechazo de la solicitud de bloqueo 347 6.5.1 Expresión de fundamentos 347 6.5.2 Comunicación a la Agencia 347 6.5.3 Reclamo ante la Agencia 347 7. Efectos del habeas data ROS 347 7.1 Efecto relativo 347 7.2 Deber de comunicar los cambios 348 8. Facultad de aportar antecedentes para localizar los datos 348 12.4 Relación con la Ley de transparencia: el habeas data impropio 349 12.4.1 Concepto 349 12.4.2 Tipos de habeas data impropios 349 12.4.3 Determinación de la normativa aplicable 349 Principios aplicables 350 Habeas data impropios en materias que no son de competencia de la institución pública requerida 350 Habeas data falsos o impropios en materias que son competencia de la institución pública requerida 350 Jurisprudencia judicial 351 Jurisprudencia del CPLT 351 Capítulo X Estatuto del/de la responsable datos 353 1. Generalidades 353 A. Títulos que regulan a los distintos responsables de la ley N°19.628 353 B. Obligaciones comunes a responsables públicos y privados del nuevo título II 353 B.1 Deberes primordiales de todos los responsables 354 1. Deberes de dirección y supervisión 354 Efecto del cumplimiento diligente de estos deberes 354 2. Deber de prevención de infracciones a la ley N°19.628 354 B.2 Deberes calificados aplicables tanto a responsables públicos como privados 354 1. Deber de anonimización o supresión de datos personales de exintegrantes 354 Responsable calificado 355 Regulación del deber 355 2. Deber de velar por el uso lícito y la protección de los datos de NNA 355 Responsables calificados 355 C. Sentido y alcance del párrafo primero del nuevo título II 355 Relación con el artículo 19 N°21 de la C.P.R. 355 El nombre del párrafo primero del nuevo título II 356 Panorama del párrafo primero 356 D. Normas dispersas en relación con los estatutos de los responsables 356 2. Estatuto del/de la responsable privado/a 357 1. Regulación constitucional: derecho de realizar la actividad económica conforme a la Constitución 357 2. Regulación legal especial de la actividad de tratamiento de datos personales 357 2.1 Situaciones jurídicas activas 358 El derecho a tratar los datos personales 358 Fuente del derecho 359 La ley. 359 Contenido del derecho 359 Tipos de facultades 359 2.2 Situaciones jurídicas pasivas 360 1. De fuente constitucional: Deber de realizar la actividad económica conforme a la Constitución 360 2. Emanadas de normas legales que regulan la actividad de T 360 3. Facultades comunes a todos los responsables privados 361 3.1 Tratar datos personales de conformidad a la Constitución y las leyes 361 3.2 Ceder datos personales, de conformidad al nuevo artículo 15 362 3.2.1 Concepto de cesión 362 3.2.2 Regulación de la cesión privada de datos personales 362 Concepto 362 Tipos de cesiones privadas 362 3.2.2.1 Cesión con consentimiento del/de la titular 363 Momento en que se debe obtener el consentimiento del/de la titular 363 Efectos del consentimiento del/de la titular 363 Efectos de la cesión sin consentimiento del/de la, siendo éste necesario 363 3.2.2.2 Cesión sin consentimiento del/de la titular 364 3.2.2.3 El contrato de cesión de datos personales 364 Requisitos del contrato 364 Calidad del/de la cedente y del/de la cesionario/a en caso de cesiones parciales 365 3.2.2.4 Problemas hermenéuticos 365 Posibilidad de establecer finalidades en las cesiones 365 3.3 Tratar datos personales a través de mandatario o encargado 367 3.3.1 Forma lícita de tratar los datos personales por el encargado 367 Prohibiciones 367 Sanciones en caso de infracción por parte del mandatario o encargado: 368 3.3.2 El contrato de mandato para tratar datos personales 368 Contenido mínimo 368 Necesidad de autorización específica y por escrito para delegar 369 Responsabilidad solidaria 369 Modelos de contratos de mandato para el T de datos personales 369 3.3.3 Estatuto de deberes y beneficios del/de la mandatario/a 369 Derechos 370 Deberes 370 Beneficios 370 Deber de reporte al/a la responsable 370 Deber de suprimir o devolver los datos al/a la responsable 370 Crítica 370 3.4 Exigir a la Agencia instrucciones generales respecto de los deberes de información y de seguridad 371 4. Facultades calificadas 371 4.1 Facultad de publicar y difundir libremente los resultados de los estudios e investigaciones científicas que utilicen datos personales relativos a la salud o al perfil biológico 371 Responsable calificado 371 Regulación de la facultad 371 4.2 Facultad de almacenar y utilizar los datos por un período indeterminado de tiempo 372 Responsable calificado 372 Regulación de la facultad 372 4.3 Facultad de realizar publicaciones con los resultados y análisis obtenidos 372 Responsable calificado 372 Regulación de la facultad 372 5. Obligaciones generales del/ de la responsable 373 a) Obligaciones generales para todo tipo de responsables privados 373 b) Obligación del/de la responsable que no tiene domicilio en Chile y trata datos de personas que residan en el territorio nacional 373 6. Deberes básicos del/de la responsable 374 6.1 Clasificación de los deberes básicos del responsable 374 6.2 Deberes sujetos a un régimen común de rango legal 375 6.2.1. Deber de secreto o confidencialidad 375 a) Ámbito material de la información 375 i. Datos personales que el/la titular no ha hecho manifiestamente públicos 375 ii. Datos personales resultantes del T de datos personales obtenidos de fuentes de acceso público 376 b) Casos en que no se exige secreto o confidencialidad 376 c) Ámbito temporal del deber 377 d) Ámbito subjetivo-pasivo 377 i. Obligación del/de la responsable de extender subjetivamente el deber 377 ii. Confidencialidad en caso de datos personales sensibles comunicados, cedidos o tratados por órganos públicos competentes en materias sujetas a regímenes especiales 378 Los regímenes especiales de T de datos sensibles por parte de los órganos públicos 378 iii. Infracción de este deber por el/la delegado/a de protección de datos 379 e) Responsabilidad administrativa en caso de infracción 379 6.2.2 Deber de protección desde el diseño y por defecto 379 a) Deber de aplicar medidas técnicas y organizativas desde el diseño 380 b) Deber de aplicar medidas técnicas y organizativas por defecto 380 c) Responsabilidad administrativa en caso de infracción 381 6.2.3 Deber de reportar y registrar ciertas vulneraciones a las medidas de seguridad 381 a) Deber de reporte común 381 Ámbitos subjetivo-activo y temporal 381 Ámbito material de la vulneración 381 b) Deber de registro de los reportes de vulneraciones a las medidas de seguridad 383 Contenido del registro 383 c) Deber de reporte calificado 383 Ámbito subjetivo-activo extendido al/a la titular 383 Ámbito material 383 d) Los deberes de reporte establecidos en el art. 14 sexies son sin perjuicio de otros deberes de información 384 e) Responsabilidad administrativa en caso de infracción 385 6.3. Deberes sujetos a un régimen diferenciado determinado por la Agencia 385 6.3.1 La potestad administrativa 385 Fuente formal 385 Regulación de fondo 385 Parámetros para considerar en la diferenciación de condiciones mínimas 385 Críticas 386 6.3.2 Deber de información y transparencia (transparencia activa) 387 a) Características del deber de información y transparencia 387 1. Es un deber de transparencia activa 387 2. La información debe estar a disposición del púbico en la forma que indica la ley 387 3. La publicidad puede extenderse a otras materias 388 a) Información que se debe publicar 388 b) Responsabilidad administrativa en caso de infracción 390 c) Posibilidad de establecer condiciones mínimas diferenciadas por la vía de una instrucción general 390 Infracción al artículo 19 N°4 de la C.P.R. 390 6.3.3 Deber de adoptar medidas de seguridad 391 a) Son medidas necesarias para resguardar el principio de seguridad 391 b) Medidas técnicas y organizativas mínimas 391 c) Deber de acreditar la existencia y funcionamiento de las medidas de seguridad 392 Onus probandi de carga del/de la responsable 392 d) Responsabilidad administrativa en caso de infracción 392 e) Posibilidad de establecer condiciones mínimas diferenciadas por la vía de una instrucción general 393 Infracción al artículo 19 N°4 de la C.P.R. 393 7. Deberes eventuales 394 7.1 Evaluación de impacto en protección de datos personales 394 Deber asociado a un posible tratamiento de alto riesgo 394 Factores para determinar si es probable que el tratamiento sea de alto riesgo 394 Momento en que se debe realizar la evaluación del impacto 394 Tratamientos que requieren evaluación de impacto 395 Potestades de la Agencia 396 Orientaciones mínimas para la evaluación 396 Crítica 396 7.2 Deberes de información ex post d | Autor: Tirant lo Blach Editorial :Tirant lo Blach Año de Publicación : 2022 Paginas : 266 | Editor: Carlos Amunátegui Perello Editorial: Tirant lo Blanch Numero de Paginas: 2321 Año de publicación: 2022 | Autor: Tirant lo Blanch Editorial: Tirant lo Blanch Año de Publicación : 2022 Paginas :774 | Autor: Alejandro Romero Seguel Editorial: Tirant lo Blanch Numero de Paginas: 188 Año de publicación: 2022 | Autor: Tirant lo Blach Editorial :Tirant lo Blach Año de Publicación : 2022 Paginas :398 | ||
| Content | Autora: Maritza Castro Frias Editorial: Tirant lo Blanch Numero de Paginas: 708 Año de publicación: 2026 | Código Orgánico de Tribunales de Chile Edición con Apéndice Legislativo Índices Temático y Analítico Edición Anillada Texto a dos colores indicando los últimos cambios legislativos Decreto Supremo Nº 307 Auto Acordando sobe tramitación y fallo de los recursos de queja Acta Nº 107-2017 AD 139-2019 Índice INTRODUCCIÓN 11 Código Orgánico de Tribunales TÍTULO I. Del Poder Judicial y de la Administración de Justicia en general 13 TÍTULO II. De los juzgados de garantía y de los tribunales de juicio oral en lo penal 16 § 1. De los juzgados de garantía 16 § 2. De los tribunales de juicio oral en lo penal 23 § 3. Del Comité de Jueces 30 § 4. Del Juez Presidente del Comité de Jueces 31 § 5. De la organización administrativa de los juzgados de garantía y de los tribunales de juicio oral en lo penal 32 TÍTULO III. De los Jueces de Letras 33 TÍTULO IV. De los Presidentes y Ministros de Corte como tribunales unipersonales 52 TÍTULO V. Las Cortes de Apelaciones 53 § 1. Su organización y atribuciones 53 § 2. Los Acuerdos de las Cortes de Apelaciones 61 § 3. Los Presidentes de las Cortes de Apelaciones 65 TÍTULO VI. La Corte Suprema 66 § 1. Su organización y atribuciones 66 § 2. El Presidente de la Corte Suprema 73 TÍTULO VII. La Competencia 76 § 1. Reglas generales 76 § 2. Reglas que determinan la cuantía de las materias judiciales 77 § 3. Supresión del fuero personal en algunos negocios judiciales 80 § 4. Reglas que determinan la competencia en materias civiles entre tribunales de igual jerarquía 80 § 5. Reglas que determinan la competencia en materias criminales entre tribunales de igual jerarquía 84 § 6. Reglas sobre competencia civil de los tribunales en lo criminal 86 § 7. Reglas que determinan la distribución de causas en aquellas comunas o agrupación de comunas en cuyo territorio existan dos o más jueces con igual competencia 87 § 8. De la prórroga de la competencia 88 § 9. De la competencia para fallar en única o en primera instancia 89 § 10. De los tribunales que deben conocer en las contiendas y cuestiones de competencia 89 § 11. De la implicancia y recusación de los jueces y de los abogados integrantes 90 TÍTULO VIII. De la subrogación e integración 95 TÍTULO IX. De los Jueces Árbitros 102 TÍTULO X. De los Magistrados y del Nombramiento y Escalafón de los Funcionarios Judiciales 106 § 1. Calidades en que pueden ser nombrados los jueces 106 § 2. Requisitos, inhabilidades e incompatibilidades 107 § 3. De los nombramientos y del escalafón de los funcionarios judiciales 111 1) Escalafón Primario 112 2) Escalafón Secundario 113 3) Formación del Escalafón y calificación del personal 115 4) Los nombramientos 121 5) Escalafón del personal de empleados u oficiales de secretaría 130 § 4. De la instalación de los jueces 135 § 5. De los honores y prerrogativas de los jueces 137 § 6. De las permutas y traslados 137 § 7. De los deberes y prohibiciones a que están sujeto los jueces 137 § 8. De la responsabilidad de los jueces 141 § 9. La expiración y suspensión de las funciones de los jueces. De las licencias 142 TÍTULO XI. Los Auxiliares de la Administración de Justicia 146 § 1. Fiscalía judicial 146 § 2. Los Defensores Públicos 150 § 3. Los Relatores 151 § 4. Los Secretarios 153 § 4 bis. Los administradores de tribunales con competencia en lo criminal 155 § 5. Los Receptores 158 § 6. De los Procuradores y especialmente de los Procuradores del Número 160 § 7. Los Notarios 160 1) Su Organización 160 2) De las escrituras públicas 162 3) De las protocolizaciones 165 4) De las copias de escrituras públicas y documentos protocolizados y de los documentos privados 166 5) De la falta de fuerza legal de las escrituras, copias y testimonios notariales 167 6) De los libros que deben llevar los notarios 168 7) De las infracciones y sanciones 171 § 8. Los Conservadores 172 § 9. Los Archiveros 174 § 10. De los Consejos Técnicos 175 § 11. Los Bibliotecarios Judiciales 176 TÍTULO XII. Disposiciones generales aplicables a los Auxiliares de la Administración de Justicia 176 § 1. Nombramiento, requisitos, inhabilidades e incompatibilidades 176 § 2. Juramento e instalación 179 § 3. Obligaciones y prohibiciones 180 § 4. De las implicancias y recusaciones 182 § 5. De su remuneración y de su previsión 184 § 6. Suspensión y expiración de funciones. 185 De las licencias 185 TÍTULO XIII. De los empleados u oficiales de secretaría 186 TÍTULO XIV. La Corporación Administrativa del Poder Judicial 188 TÍTULO XV. Los Abogados 195 TÍTULO XVI. De la jurisdicción disciplinaria y de la inspección y vigilancia de los servicios judiciales 197 § 1. Las facultades disciplinarias 197 § 2. De las visitas 205 § 3. Estados y publicaciones 212 TÍTULO XVII. De la asistencia judicial y del privilegio de pobreza 214 TÍTULO FINAL 217 Disposiciones transitorias 217 APÉNDICE Decreto Supremo Nº 307 (Publicado el 23 de mayo de 1978) 223 Auto acordado sobre tramitación y fallo de los recursos de queja. (Publicado el 1 de diciembre de 1972) 235 Acta Nº 107-2017 239 AD 139-2019. MODIFICA AUTO ACORDADO DE DISTRIBUCIÓN DE MATERIAS DE LAS SALAS ESPECIALIZADAS DE LA CORTE SUPREMA 241 ÍNDICE ANALÍTICO 245 | DescripciónEl Código Civil de Bello no es sólo un conjunto de disposiciones a ser interpretadas abstractamente, es también una tradición que cristaliza en normas, una dinámica histórica que florece y madura conforme la experiencia de dos milenios cuaja en un enunciado, el que es vivido por más de ciento sesenta años de vigencia. Este Comentario Histórico Dogmático es el fruto del esfuerzo conjunto de una cuarentena de profesores de Derecho privado que tomaron sobre sus hombros la misión de animar las disposiciones de nuestro Código Civil, de manera que ya no parezcan fotografías de un momento jurídico determinado, sino que se presenten como una imagen cinematográfica, donde el presente se entiende desde el pasado para proyectarse al futuro. Éste es el primer comentario completo al Libro IV de las Obligaciones de el Código Civil Chileno, con la particularidad que elegimos la mirada histórica para acompañar la dogmática. Seguramente a este texto seguirán otros, que contribuirán a dar profundidad a las aguas de nuestro Derecho. | Código de Comercio de Chile 2ª Edición con Apéndice Legislativo. Índices Temático y Analítico Ley N° 20.720 Reglamento para el Registro de Comercio Título XXXVIII del Libro IV del Código Civil Ley N° 3.918 Ley N° 19.499 Ley N° 20.659 Ley Nº 21.366 Decreto N° 45 Ley N° 19.857 Ley N° 18.046 Decreto Supremo N° 702 Ley N° 18.045 Ley N° 18.092 Decreto con Fuerza de Ley N° 707 | DescripciónEn este libro se contiene un análisis de diez cuestiones suscitadas en el proceso civil chileno. Se trata de la continuación de una línea de investigación iniciada por el autor, con el objeto de ayudar a resolver algunos problemas vinculados principalmente al contenido del derecho de defensa. La dilatada experiencia académica del autor, unida a su práctica profesional como abogado y árbitro, asegura que este material sea de utilidad práctica para jueces y abogados. Las referencias a la jurisprudencia de los tribunales unen la especulación teórica con la realidad forense que reclama el estudio del derecho procesal. Índice Presentación Capítulo I El derecho de defensa en el proceso colectivo para la protección de los consumidores I. el proceso colectivo para la protección de los consumidores 1. Los procesos colectivos 2. La protección de los consumidores como grupo 3. El procedimiento voluntario 4. El procedimiento colectivo para proteger a los consumidores 5. La legitimación en el proceso colectivo 5.1. La legitimación del grupo 5.2. La legitimación del Sernac 5.3. La legitimación de las asociaciones de consumidores 6. La igualdad entre los legitimados 7. La diferencia entre los legitimados 8. El diverso alcance de las situaciones legitimantes 8.1. Los derechos colectivos 8.2. El contrato de consumo como causa de pedir 8.3. Los derechos difusos 8.4. La acción de cesación II. el contenido del derecho de defensa 1. Descripción general del contenido del derecho de defensa 2. Las excepciones procesales y materiales 3. Las limitaciones para el ejercicio del derecho de defensa 4. Las falta de fundamentación de la demanda y el derecho de defensa 5. Las falta de determinación y el destino de la indemnización al grupo de consumidores 6. La desprotección final del grupo de consumidores 7. La excepción de litispendencia y de cosa juzgada 8. La litigación abusiva como fundamento de la defensa 9. La excepción reconvencional 10. La excepción para evitar el enriquecimiento ilícito 10.1. Explicación general 10.2. Los sistemas especiales que contemplan compensación 11. Excepciones fundadas en la infracción a la confianza legitima 12. La litigación colectiva abusiva alentada por competidores 13. La limitación del non bis in idem en materia de sanciones III. el DERECHO DE DEFENSA Y LA PRUEBA 1. Explicación general 2. Los privilegios procesales probatorios 3. Los privilegios probatorios del Sernac 3.1. Los “requerimientos de documentación” 3.2. Los “Estudios compensatorios” 3.3. Los “Fuap” 3.4. Los “testigos-parte” 4. Los límites que provienen del derecho a la prueba 4.1. Las objeciones al informe compensatorio 4.2. Las objeciones a los “Fuap” 5. El principio de igualdad procesal en la doctrina del Tribunal Constitucional CAPÍTULO II La sentencia incompleta y la excepción de falta de oportunidad en la ejecución 1. El ideal de la sentencia completa 2. La falta de oportunidad y el proceso de ejecución incidental 3. El proceso de ejecución CAPÍTULO III La responsabilidad solidaria del art. 183.B del código de trabajo 1. La obligación plurisubjetiva laboral 2. La legitimación pasiva y solidaridad 3. La estructura de la obligación solidaria laboral CAPÍTULO IV La prejudicialidad administrativa y la acción de responsabilidad ambiental 1. La tutela jurisdiccional y la prejudicialidad administrativa 2. La prejudicialidad administrativa como solución CAPÍTULO V Notas distintivas de los arbitrajes especiales* 1. Delimitación de los arbitrajes especiales 2. Su diferencia con el arbitraje forzoso 3. Algunos arbitraje especiales 3.1. En el contrato de salud con la Isapres 3.2. El arbitraje en el sistema de concesiones de obras publicas 3.3. El arbitraje concursal CapÍtulo VI la infracción al derecho constitucional a ser juzgado por el juez natural y el artículo 178 del COT. 1. El derecho a ser juzgado por el juez predeterminado por la ley. 2. La ineficacia jurídica aplicable a la infracción CAPÍTULO VII EL CUMPLIMIENTO DE FALLOS EXTRANJEROS EN CHILE 1. El proceso civil transnacional 2. El sistema de cumplimiento de fallos en nuestro sistema y su flexibilidad 3. El orden público procesal como impedimento 4. La conducta procesal y la declinatoria internacional CAPÍTULO VIII LA CARGA DE LA PRUEBA SEGÚN EL TIPO DE HECHO 1. La distribución de la carga de la prueba 2. La distribución de la carga de la prueba la alegación de hechos negativos 3. La distribución de la carga de la prueba en un caso complejo CAPÍTULO IX La concesion de medidas precautoria en un arbitraje comercial internacional 1. El dualismo arbitral y medidas cautelares 2. Los elementos esenciales que configuran el sistema cautelar CAPÍTULO X El principio del ne bis in idem y la cosa juzgada penal como elementos constitutivos del derecho de defensa del imputado* 1. El principio del ne bis in idem y el modelo acusatorio 2. Oportunidades procesales para hacer valer esta garantía 3. La prohibición de la doble investigación 4. Los distintos juicios comparativos que reclama el efecto negativo de la cosa juzgada penal 165 5. La determinación material del mismo hecho 6. La determinación procesal del mismo hecho 7. La función positiva o prejudicial de la cosa juzgada penal 8. La diversidad entre la acción civil y penal y la cosa juzgada 9. Algunas conclusiones Referencias Jurisprudencia | Ley Orgánica Constitucional del Tribunal Constitucional Ley Orgánica Constitucional del Congreso Nacional Ley Orgánica Constitucional de Bases de la Administración del Estado Ley Orgánica Constitucional de Partidos Políticos Ley Orgánica Constitucional de Votaciones Populares y Escrutinios Ley sobre libertades de opinión y de información y ejercicio del periodismo Ley Orgánica Constitucional de los Estados de Excepción Ley que determina conductas terroristas y fija su penalidad Ley de Seguridad del Estado Decreto 1086, sobre reuniones públicas Ley que tipifica acciones que atenten contra la libertad de circulación de las personas en la vía pública a través de medios violentos e intimidatorios y fija las penas aplicables al saqueo en las circunstancias que indica Auto Acordado sobre Recurso de Protección Auto Acordado sobre Recurso de Amparo Auto Acordado sobre Recurso de Reclamación por pérdida de la nacionalidad Auto Acordado para obtener declaración previa sobre indemnización por error judicial | ||
| Weight | N/D | 10 kg | N/D | N/D | N/D | N/D | ||
| Dimensions | N/D | N/D | N/D | N/D | N/D | N/D | ||
| Additional information |
|
Valoraciones
No hay valoraciones aún.